Mostrando entradas con la etiqueta rooted2013. Mostrar todas las entradas

13 marzo 2013

Mi experiencia en #Rootedcon2013


Cuatro ediciones van ya del que actualmente es el congreso de seguridad con más renombre, junto con NoConName, de frecuencia anual en España. Para mí ha sido un placer el haber tenido la oportunidad de estar presente. Como podéis ver en la foto del artículo, la mayoría de las veces, la organización me ha brindado un pase de prensa. En la segunda edición moderé una mesa redonda junto a Alberto Ortega, sobre la responsabilidad a la hora de hacer Disclosure de vulnerabilidades. En 2012, fuí ponente con el arranque de la charla "Welcome to your secure /home, $user" que posteriormente he llevado de gira por Latinoamérica.

Sin embargo, siempre ha habido algo que no he dejado de hacer. El que me conoce de cualquier evento de seguridad, me ha visto pegado a un portátil o con un ipad, tomando notas sobre las charlas, haciendo un resumen sobre cada una de ellas para poder hacer día a día una crónica al respecto.

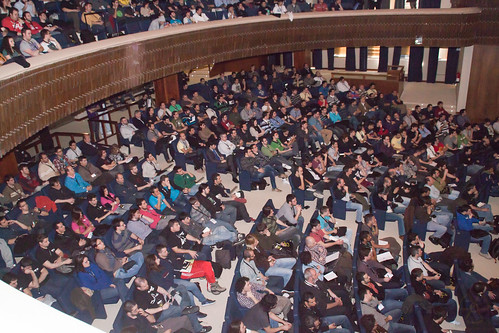
Este año, sin embargo, decidí ser un asistente más. Decidí disfrutar de la Rooted! Quise ver qué es lo que siente cada uno de los cientos de entusiastas, curiosos, pirados por la seguridad informática, hackers,… Y la verdad es que ha merecido la pena!

Para mí, esta Rooted ha significado un lugar de encuentro con un montón de conocidos, amigos, seguidores, lectores de SbD, clientes, clásicos y míticos del underground con los que he compartido un zumo, una concha Codan, cientos de botellas de agua o incluso cena y copas, y sobre todo risas, muuuuchas risas, a lo largo de los días que ha durado el evento.

He tenido la oportunidad de volver a ver a Claudio Caracciolo que viajó desde Argentina con escala en Miami, para poder estar en esta edición de Rooted, he desvirtualizado a  Dabo, un inmenso profesional y mejor persona, y he podido compartir todo el tiempo que me han dejado mis clientes, con muchos de vosotros.


Por supuesto, he asistido a la mayor parte de las charlas, y he vivido en primera fila la grandeza de enormes ponentes como Raúl Siles y sus compañeros de Taddong, un tipo entrañable como Pepeluxx, profesionales como la copa de un pino como David Barroso, enfoques del mundo de la seguridad tan diferentes a los que estamos acostumbrados (pero lamentablemente tan realistas) como el que nos dio Roberto Baratta o Antonio Ramos.

Como un niño en el parque de atracciones me lo pasé en la ponencia sobre robótica que impartió David Melendez en la que demostró cómo construir y programar un robot-tanque con webcam incorporada y un quad-copter con material procedente de routers ADSL viejos y foneras…. Igualmente me parecieron muy curiosas las charlas de Jaime Sánchez, así como la de Juan Antonio Calles y Pablo González en las que se hablaba y demostraba diferentes tipos de evasión, en unos casos de medidas de seguridad perimetral y en otros de antivirus.

Igual mención merece la de nuestro compañero Alejandro Ramos que explicó el resultado de su investigación sobre las bases de datos SQLite, y que ya destripó de forma muy detallada en nuestro blog en una saga de completos posts, y que dejaron claro que es posible recuperar datos "borrados" pero aún existentes en el espacio marcado como libre. Este fallo abre un mundo de posibilidades desde un punto de vista de análisis forense, sobre todo de dispositivos móviles, que incorporan este sistema de almacenamiento como "de facto" para prácticamente todo.

No ha faltado el momento sorpresa del evento en el que Román ha sido el blanco de las risas con apareciendo de esta guisa,.. y bailando un "principio" de Harlem Shake.


Como digo, este año he tomado la Rooted con otra filosofía y he querido vivirla como uno más. Como consecuencias, tengo ya el síndrome de abstinencia para #rootedcon2014 y tendré que esperarme un par de semanas antes de poder hacerme cualquier análisis de sangre para evitar un buffer overflow en los valores, producido por el efecto de la ingesta compulsiva de Conchas Codan!!
Leer más...

07 marzo 2013

Arranca Rooted CON 2013

Ha llegado el día, hoy 7 de Marzo ¡comienza Rooted CON 2013! El congreso tendrá lugar en el auditorio de la Fundación Mútua Madrileña, en Madrid.


Como todos los años, realizaremos un seguimiento de todas las charlas que se expongan en el congreso durante sus tres días de duración, incluyendo la de nuestro compañero Alejandro Ramos "Te pique lo que te pique, analiza un SQLite", que será hoy a partir de las 16.30.
Además, y como anunciamos ayer en nuestro twitter, tanto Alejandro como Rodrigo, autores del libro Hacker Épico, asistirán hoy durante todo el día para firmar el libro y charlar con los asistentes, dónde además habrá ejemplares disponibles para su compra. Ayer se publicó el primer capítulo por Internet de la continuación del libro, que podréis consultar en este enlace.


Nos quedan tres días llenos de ponencias y ponentes de excepción, en un ambiente con lo mejor de la comunidad de seguridad informática del país, y todo tipo de perfiles.

A continuación os dejamos la agenda de ponencias para Rooted CON 2013:


Podéis consultar toda la información de ponentes y ponencias en los siguientes enlaces:
[+] Ponentes
[+] Ponencias

¡Nos vemos en Rooted CON!

Leer más...

21 enero 2013

Rooted CON 2013 y RootedLabs


Quedan apenas semanas para que asistamos a la ya cuarta edición de uno de los congresos de seguridad más multitudinarios de España: Rooted CON. Como ya os comentamos cuando se inició el proceso de solicitud de ponencias / call-for-papers, esta vez tendrá lugar el 7, 8 y 9 de Marzo en la Fundación Mútua Madrileña de Madrid, como en las últimas dos ediciones.

Rooted CON 2012 Día 1


La semana pasada se anunciaron, entre otras cosas, los primeros ponentes confirmados, que son los siguientes:

- Nuestro compañero Alejandro Ramos
- Jose Miguel Esparza "eternaltodo" y Mikel Gastesi
- Jesús Olmos "sha0"
- José Pico, David Pérez y Raúl Siles - los chicos de Taddong
- Sebastián Guerrero "0xroot" y Christian López "phr0nak"
- Los hermanos Tarasco: Andrés y Miguel

Todavía quedan muchos ponentes por confirmar, pero ¡ya la cosa promete! Para este primer tramo, se ha tenido que activar la lista de espera en el proceso de registro, por haber llegado al límete de usuarios pre-registrados.


Hasta el próximo 31 de Enero no se liberarán más plazas, ya que es el último día en el que se confirmarán los pagos de este primer tramo.

Ayer domingo también conocimos más datos acerca de los RootedLabs para este año, en el que ya se han anunciado los siguientes cursos:


Cartel de lujo para estas acciones formativas que tendrán lugar los 3 días antes del congreso, ¡reserva tu plaza cuanto antes!

Leer más...

06 septiembre 2012

Rooted CON 2013: Call For Papers


Un año más, nos complace anunciar que comienza la cuenta atrás para Rooted CON 2013. Sera la cuarta edición del congreso de seguridad más importante de España y como ya sabéis, uno de los más importantes de Europa. Rooted CON 2013 se celebrará en Madrid, entre los días 7 y 9 de Marzo.

Rooted CON 2012 Día 1

Hemos realizado el lanzamiento del CFP, donde como en anteriores ocasiones seleccionaremos a los mejores ponentes y las mejores ponencias.

----------------------------------------------------------------------------------------------------
RootedCON 2013 – ‘Call for Papers’

POR FAVOR, LEAN ATENTAMENTE TODOS LOS DETALLES EN ESTE DOCUMENTO.

-=] Acerca de RootedCON

RootedCON es un Congreso de seguridad que se realizará en Madrid (España) desde el 7 al 9 de marzo de 2013.

Con un aforo estimado de 670 personas, es uno de los congresos especializados más grandes que se realizan en el país y uno de los más grandes de Europa, con perfiles de asistentes que varían desde estudiantes, a fuerzas del estado, pasando por profesionales dentro del mercado de la Seguridad en TI o, simplemente, entusiastas de la tecnología.

-=] Tipos de charlas

Se aceptarán dos tipos de charlas principalmente:
  • Charlas rápidas: 20 minutos.
  • Charlas estándar: 50 minutos.
Habrá un número limitado de cada uno de los tipos pudiendo, incluso, adaptarse el calendario para que una charla interesante se extienda más allá de los 20 minutos o, por necesidades concretas, reducir una de 50 minutos.

-=] Temas que buscamos

Cualquier tema relevante asociado con el Concepto de Hacking, por ejemplo y no siendo éstos los únicos temas que nos interesan:
  • Hacking, cracking, phreaking, virii, WiFi, VoIP, GSM...
  • Seguridad en infraestructuras críticas, entornos SCADA...
  • Hardware Hacking, Jtag, SWJ, Dap, ...
  • Hacking de consolas y de videojuegos.
  • Terminales móviles: android, iOS, Windows mobile, maemo,...
  • Ingeniería inversa, debugging, hooking, fuzzing, exploiting,...
  • Técnicas y herramientas innovadoras tanto en defensa como en ataque.
  • APT, botnets y malware.
  • (In)seguridad "en la nube", seguridad en entornos virtuales,...
  • Técnicas de criptografía, esteganografía, canales subliminales,...
  • Forense y antiforense.
  • Comunicaciones, capa2 y capa3,...
  • Charlas (muy) originales que gusten al tipo de público que tenemos...
En la edición anterior, fueron muy populares las charlas relacionadas con "Hardware Hacking", ideas de modificación del comportamiento de robots, hardware especializado o, incluso, creación de aparatos. Palabras clave relacionadas: Drones, Arduino, *cópteros, Roomba, alarmas, Jtag, cámaras...

Para esta edición nos interesan especialmente vulnerabilidades, 0days y todo tipo de problemas de seguridad en cualesquiera que sean las infraestructuras críticas o sus plataformas.

-=] Procedimiento para el envío de ponencias

Solamente se aceptarán charlas que se inscriban a través del formulario de ponentes que se ha reparado para tal efecto:

Cualquier otro método de envío de charlas no se considerará como "oficial" y no será valorado por el equipo de selección.

-=] Calendario e hitos principales
  • 05 Sep 2012 - Apertura de las inscripciones de charlas.
  • 14 Dic 2012 - Cierre del plazo de inscripción.
  • Dic 2012 - Contactos y entrevistas con los Ponentes para la confirmación final.
  • Ene 2013 - Publicación de la agenda final de ponentes.
  • *4 Feb 2012 - Entrega de todo el material del ponente*
  • 7, 8 y 9 Mar 2013 - /RootedCON2013
-=] Beneficios y privilegios como ponente

Cada ponente recibirá los siguientes beneficios y privilegios:
  • Una cena con el resto de los ponentes, los profesores de RootedLabs y el equipo de RootedCON.
  • Alojamiento (costes a cargo de la organización)
  • Viaje (costes a cargo de la organización)
  • Acceso completo al Congreso en sus tres días
  • Bebidas gratis en la fiesta ;)
  • Gestión de potenciales oportunidades laborales.
  • Un detalle (sorpresa) como agradecimiento por la participación.

-=] Obligaciones y deberes del ponente

Todos los ponentes que presenten charla para RootedCON 2013 y sean seleccionados, deberán:

a) Confirmar que la ponencia presentada es TÉCNICA y que está acompañada de PRUEBAS
DE CONCEPTO (PoC).

b) Enviar el material de la ponencia PREVIAMENTE a las fechas de realización del
Congreso. Dentro del envío del material es importante incorporar detalles sobre
las demostraciones que se van a realizar.

c) Desarrollar el material de acuerdo con las plantillas oficiales de RootedCON 2013.

d) Aceptar de forma explícita que los materiales presentados, así como las grabaciones de video y audio que se realicen se publicarán, ya sea en los mecanismos de gestión de contenidos de RootedCON o en otros medios en el futuro. RootedCON *no aplicará censura* en ninguno de los materiales,  grabaciones, medios de publicación o cualesquiera que sean los mecanismos mediante los cuales se hagan accesibles al público y asistentes
los contenidos.

-=] Patrocinadores y colaboradores

RootedCON siempre está buscando patrocinadores y colaboradores de calidad. Si tienes una
propuesta o crees que tu empresa puede estar interesada, por favor contacta con nosotros en:

patrocinadores-EN-rootedcon.es

IMPORTANTE: Debido a la temática eminentemente técnica y, a las preferencias demostradas por
los asistentes en las múltiples encuestas realizadas, recomendamos a los posibles patrocinadores
que pretendan tener hueco como ponente que intenten adaptarse en la medida de lo posible a los
gustos del mayor activo que tiene RootedCON, su público.

Cualquier ayuda, comentario, ideas, propuestas o colaboraciones que nos hagáis llegar serán
consideradas y valoradas con toda su importancia: es muy importante para el Congreso recibir
este tipo de propuestas, ya que dependemos de vosotros para organizar el mejor evento posible.

-=] Puntos críticos a tener en cuenta

1. La gestión del tiempo y la duración de las charlas son uno de los puntos críticos en el Congreso. Es preferible que se solicite una charla más larga que tratar de apurar veinte minutos, sin dar tiempo a preguntas del público.

2. Se valorarán especialmente aquellas charlas que se consideren EXCLUSIVAS, que no se hayan presentado anteriormente en ningún otro foro, blog, web, evento o congreso.

3. Creemos en el Full-disclosure responsable por lo que, si la idea es presentar un Zero-Day, queremos la confirmación previa de que se ha contactado al fabricante/víctima, si este contacto no se ha realizado, nos ofrecemos a gestionar el contacto.

4. Es motivo de cancelación de la relación del Ponente con /RootedCON el no hacer entrega de (todos) los materiales en la fecha indicada.

5. POR FAVOR, es muy importante que se indique *CLARAMENTE* si se necesita o no el alojamiento y los viajes cuando se inscriba la ponencia; en caso de no hacerlo y se solicite posteriormente, Rooted se reserva el derecho a no cubrir ese tipo de necesidades no planteadas inicialmente.

-=] Cómo contactar:

info-EN-rootedcon.es

-=] Nuestros enlaces

----------------------------------------------------------------------------------------------------

No olvidéis que queremos caras nuevas y nuevas ideas, ¡¡animaos a participar!!

Contribución por: Organización Rooted CON
Leer más...