Mostrando entradas con la etiqueta redes sociales. Mostrar todas las entradas

09 septiembre 2014

¡ Malditos ! Ya no me puedo creer nada !

Vivimos en una sociedad en la que aparentar significa mucho, no es lo mismo sacar de tu bolsillo un precioso Iphone de 900 dólares que un simple Huawei de 100. Igual que tampoco genera la misma imagen bajar de un Mercedes a bajarse de un Skoda.

Sí, es injusto, tan injusto como inherente al ser humano, como bien lo describió Maslow en su pirámide

Gracias a esa necesidad de aparentar, desde hace mucho tiempo circula una floreciente economía de las imitaciones, hay trajes (H)armani, pantalones Lavis e incluso en muchos casos hasta es un copy / paste con marca incluida pero de calidad inferior.

Lamentablemente en Internet esto se está trasladando muy rápidamente a las redes sociales, hay que aparentar, todo el mundo conoce y sabe que se pueden comprar followers en twitter, no son caros y generan 'imagen', no es lo mismo andar con 200 followers que con 20.000.

Lo que me ha sorprendido es que, el tema de las redes sociales está tan prostituido que no es solo twitter o Facebook, es que prácticamente cualquier red social tiene su servicio que-vende-algo.

Crees que los likes y los followers de Instagram son reales ?


Si piensas en la siempre reputada Linkedin, tampoco te puedes fiar


Ni en followers ni en 'Endorsements'


Te sorprende cómo ese artista que a ti te resulta tan penoso tiene tantos visionados en Youtube ? Apuesta a que también ha hinchado sus stats a base de visionados falsos


Y Quora ? esa red social que vino empujando tan fuerte y de la que ya nadie se acuerda 


Tal vez puedas pensar que Google+ (que está muerta, dicen ...) se salva


Igual alguien se esté preguntando qué tiene que ver esto con la seguridad informática, es una buena pregunta y la respuesta es: RE-PU-TA-CI-ÓN

Mucha gente, si le presentan una super oferta de Iphones a 200 euros y ve una web con un perfil twitter asociado con, digamos, 2000 followers, 1000 tipos en G+, otros cientos en Instagram, le va a transmitir una sensación de confianza para 'creer' ese fake y caer en el timo.

Al final todo es aparentar
Leer más...

03 enero 2013

AnonTwi : Cifrado y censura, en redes sociales

Hace tiempo nos propusimos la idea de enviar un post a SBD que hablase de la herramienta de software libre para redes sociales llamada, AnonTwi. Sin embargo, pensamos que aún no se encontraba la suficientemente "aceptable" como para ser presentada así que esperamos un poco más. Tras varios meses de desarrollo intenso y divertido, pensamos que ha llegado el momento de tan grato asunto, de hecho, hace poco se ha liberado la versión 1.0

La herramienta, cuyo desarrollo comenzó a principios de 2012 parte de una necesidad; "Tratar de evitar actos de censura en redes sociales".

Dicha censura proviene, generalmente, de la parte de los propios proveedores de servicios que, en ocasiones, se ven presionados por algún gobierno del mundo a retirar contenido o incluso, a facilitar el origen del mismo. Es decir, el paradero del informante (NWO). Así, cada vez resultan más evidentes ciertas praxis especulativas en lo que ya se denomina como el "Mercado de la Información". Aquel por el cual, grandes corporaciones del mundo de los datos se encuentran en los puestos más altos en la bolsa del mercado de "valores" global.

Si bien dejar nuestros datos en servicios de terceros no es la mejor estrategia para su gestión, sea en el presente o en el futuro, si es verdad que la masificación de ciertas propuestas comerciales (y otras que no), así como la constante repercusión de su contenido en la sociedad civil, han puesto en el punto de mira ciertos puntos básicos relacionados con los Derechos Universales, que debemos de aclarar: "antes de que sea demasiado tarde". Entre otros, e incluyendo la censura, están; la privacidad de nuestras conversaciones, localizaciones, nuestro árbol de contactos, nuestros horarios de uso,  etc...

Básicamente, debemos asegurar nuestra memoria digital, para en un futuro no perder el control de ciertos pilares base de la sociedad informatizada a diversa escala social en la que estaremos viviendo.

Pensamos que, una buena forma de empezar un proyecto que pudiese tratar de anticiparse a un problema como ese, es partiendo de una base ideológica y estratégica interesante y caímos en la idea del cifrado como pieza central. La cultura CipherPunk se ha extendido mucho desde sus inicios y cada vez podemos ver más código libre que nos facilita la implementación de ciertos algoritmos matemáticos complejos. Y cifrado difícilmente "rompible" con recursos al alcance de cualquiera. Más adelante, explicaremos que nos llevo a elegir AES+HMAC-SHA1 como algoritmos y explicaremos parte de su implementación.

Resumiendo un poco ésta parte, pensamos que la información cifrada asegura el mensaje, pero también ayuda al mensajero. Y precisamente en los tiempos que corren, las circunstancias sociales y sus repercusiones a nivel global, nos exigen cada vez más cuidar a nuestros mensajeros. O al menos, intentarlo (Bradley Manning, Julian Assange) ya que son ejemplos prácticos de lo que nos podría pasar a cualquiera.

Hemos visto actos de censura que se repiten una y otra y otra y otra vez. Y pensamos que sino se reacciona pronto, es posible que más adelante sea complicado hacerlo. Prueba de ello son ciertas conclusiones que podemos obtener de las diferentes API que el motor puede manejar.

Por ejemplo, la API de Twitter, tiene limitado el número de mensajes a salvar en el disco, la cantidad de peticiones de líneas, no contempla las peticiones de amistad y una que nos preocupa más, se reserva el uso de XAuth a enviarles un correo y explicarles para que lo quieres. Algo muy curioso.

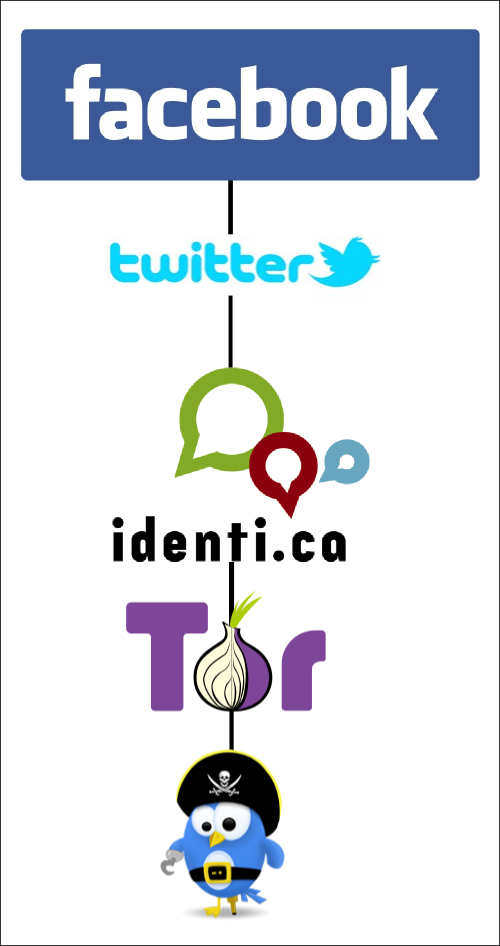
AnonTwi utiliza OAuth2, por tanto, soporta Identi.ca, es decir statusnet, así como Twitter. Un compañero presentó el siguiente esquema que explica bastante bien el escenario que recorren nuestros datos si se conectan todas las API seguidas.


Decir que la versión 1.0 contiene un bot de IRC que permite ampliar un poco más la imagen. El esquema sería algo como:

Tor -> IRC -> Anontwi -> Identi.ca -> Twitter -> Facebook

¿Por qué nos parece importante resaltarlo?. Por temas de evasión de tracking de orígenes.

Es decir, AnonTwi es una herramienta que permite cifrar nuestros mensajes públicos y privados en ciertas redes sociales, así como, evitar que se pueda saber la IP de origen que los envía (entre otros trucos más)


Se encuentra desarrollada en Python y utiliza una licencia GPLv3. Ello nos permite, no solamente utilizarla en diferentes plataformas (*Unix, Win32, OSX...) sino que podemos revisar el código para investigar o mejorar su funcionamiento. Otro punto importante, ya que hablamos de cifrado, es que una de las estrategias a seguir precisamente, es la transparencia. Si, si, parece una paradoja, pero es la mejor forma para que los algoritmos de cifrado sean robustos y actuales, el método de compartir. ;-)

En un principio se optó por utilizar AES128 y Blowfish. La combinación partía de la base de generar un código que nos permitiera enviar mensajes cifrados, con un mínimo de robustez, de unos 140 caracteres de máximo. Es decir, buscar la forma de acotar al máximo el rendimiento entre: calidad del cifrado y cantidad de caracteres permitidos. Por si queréis la respuesta ya, actualmente podemos enviar 69 caracteres en texto plano en bloques de 140 cifrados. Como comentamos, los algoritmos de las versiones más arcaicas se modificaron por otros. Concretamente usamos AES256 y HMAC-SHA1 como método para generar bloques.

AES Sub-bytes mode
SHA-1 HMAC Generation
Otro punto importante se encuentra en la generación de las llaves que intercambiaran los usuarios. Recordamos que al tratarse de cifrado simétrico, la longitud de la clave, influye en la robustez del cifrado. Aquí surgió un debate, ya que el usuario puede optar por usar claves del tipo: 1234, qwerty, etc. Al final se ha optado por integrar la generación de claves con un mínimo de longitud de 32 en el proceso de cifrado, como algo obligatorio.

También, se trata de avisar del mismo modo al portador de la clave, de que el proceso de compartirla es vital para la seguridad de la información a la que da acceso.

Se lanza el siguiente mensaje:

% ./anontwi --gen

PIN key: 4iGn5BaSDhyfWlHZrKO870l3Fpaw2eITlKG+EABDQ4Y=

Share this key privately with the recipients of your encrypted messages.
Don't send this key over insecure channels such as email, SMS, IM or
Twitter.

Use the sneakernet  ;-)

La longitud de la clave que se genera de forma aleatoria es de 44 caracteres.

Para entender el proceso, vamos a analizar el código que con el que ciframos. En primer lugar tenemos las constantes declaradas:

# Constants for AES256 and HMAC-SHA1
KEY_SIZE = 32
BLOCK_SIZE = 16
MAC_SIZE = 20

Partimos de la base de utilizar claves de como mínimo 32 caracteres, con un tamaño de bloques de 16 bajo HMAC-SHA1. Aquí vemos como se genera el pad partiendo de una llave con SHA1.

trans_5C = "".join([chr (x ^ 0x5c) for x in xrange(256)])
trans_36 = "".join([chr (x ^ 0x36) for x in xrange(256)])

def hmac_sha1(key, msg):
    if len(key) > 20:
        key = sha1(key).digest()
    key += chr(0) * (20 - len(key))
    o_key_pad = key.translate(trans_5C)
    i_key_pad = key.translate(trans_36)
    return sha1(o_key_pad + sha1(i_key_pad + msg).digest()).digest()

Las llaves se generan de forma sencilla:

def generate_key():
    return b64encode(urandom(KEY_SIZE))

El init de la clase de cifrado, nos muestra además el modo a utilizar. En concreto se utiliza: AES.MODE_CFB

class Cipher(object):
    """
    Cipher class
    """
    def __init__(self, key="", text=""):
        """
        Init
        """
        self.block_size = 16
        self.mac_size = 20
        self.key = self.set_key(key)
        self.text = self.set_text(text)
        self.mode = AES.MODE_CFB

Cipher FeedBack (CFB). Es un modo similar de al CBC (Cipher-Block Chaining), donde cada bloque de texto cifrado depende del actual o anteriores bloques de texto plano. De igual manera requiere un vector de inicialización (IV). Pero, tiene la peculiaridad de que transforma el bloque cifrado subyacente en un 'stream' cifrado. De ésta forma, tanto el texto plano como el cifrado son procesados en segmentos de s bits. Por eso a veces también se conoce a ésta forma de organizar mediante bloques como s-bit CFB.

Lo que hace cuando cifra, es que cada segmento de texto cifrado contribuye al cifrado del siguiente segmento de texto plano. Cosa fina ;-)

El IV es un bloque de datos que se transmite al receptor. El IV puede hacerse público y se recomienda que sea generado de forma aleatoria y cada vez. Es decir, apuntad en vuestro bloc de notas personal; NUNCA usar el mismo IV para cifrar con la misma llave. Bueno, apuntad que AnonTwi al menos, no lo permite. ;-)

El proceso de cifrado, siguiendo el uso del código como explicación, sería:

   def encrypt(self):
        """
        Encrypt text
        """
        # The IV, ciphertext and MAC can't be more than 105 bytes
        if BLOCK_SIZE + len(self.text) + MAC_SIZE > 105:
            self.text = self.text[:105 - BLOCK_SIZE - MAC_SIZE]
        # Derive the cipher and MAC keys
        (cipher_key, mac_key) = derive_keys(self.key)
        # Generate a random IV
        iv = urandom(BLOCK_SIZE)
        # Encrypt the plaintext
        aes = AES.new(cipher_key, self.mode, iv)
        ciphertext = aes.encrypt(self.text)
        # Calculate the MAC over the IV and the ciphertext
        mac = hmac_sha1(mac_key, iv + ciphertext)
        # Base64 encode the IV, ciphertext and MAC
        return b64encode(iv + ciphertext + mac)

Aquí hubo debate sobre el uso de "urandom" cómo método para generar procesos de 'verdadera aleatoriedad'. Dejamos ahí eso, por si os apetece comentarlo.

Vemos que genera perfectamente el cifrado con la combinación deseada y forma un string en base64 listo para ser compartido.

Os recomiendo probarlo directamente sobre el fichero "encrypt.py" que viene en la carpeta "core" del paquete de AnonTwi. Contiene un ejemplo que podéis lanzar tal cual desde la propia shell y que junto con la revisión del código anterior, nos permite ver todo el proceso de seguido. Al lanzar el fichero de "encrypt" obtenemos una salida similar a la siguiente:

% python encrypt.py
Key: 2NU2JUYZJ5cozXAysV7H1n/rf9Ez9GiLa0i2Hb5nyhA=

Ciphertext: IIleV4mTLcdMjh4GDNlnsfmcLUvooou86hClRW1IBBWJEXA4dqh/Dh0392SLl9Pg
Length: 64
Plaintext: Hello world!

Ciphertext:
DTWRtPsxPN8lBISCtOe5JNZlsSVKPV96LXIo/SLpKOPrhvWnnbSU49+D/KfCaC+tTSrQnxYC9r0/0OOUlFCVlEGP9Dn94sHp7LliOC05WWhu3TGJ80LwpLTUdMdLNH0GAOLGUZzRNDgz
Length: 140
Plaintext: Gosh this is a long message, far too long to fit in a tweet I
dare sa

Ciphertext: SQL7TiX7Sa4RfQ7MBpP+pUaSG9zONBtDQYgIJ1gYyXAt00jwTR3an40csrpMEI0K
Length: 64
Plaintext: None

Por supuesto os invitamos a mejorarlo.

El reto está en: "Obtener el mejor rendimiento posible entre; robustez del algoritmo de cifrado y tamaño del string en caracteres a enviar"

Terminando con el tema del cifrado. Ha surgido en algunas ocasiones, el tema de si usar cifrado simétrico o asimétrico para según que cosas. Si os interesa, se habla y se explica el porque de la decisión de usar el cifrado simétrico para una herramienta del tipo de AnonTwi, en un hilo en la lista de hacktivistas. No puedo linkaros desde aquí porque el archivo es privado. Pero si os apuntáis a la lista para poder verlo, buscad el hilo: #AnonTwi v1.0 liberada (creado el: 24/12/2012)

Cambiando de tema, otro de los puntos a destacar de la herramienta, es el de que usa SSL de forma obligada para interactuar con las diferentes API. Eso evita posibles casos de eavesdropping por parte de los ISP u otros "entes" que pudiesen tener la intención de obtener nuestras llaves.

Permite utilizar proxy Socks para conectarse remotamente, facilitando el uso de la red TOR. Al mismo tiempo, envía con cada petición varios parámetros de las cabeceras HTTP falseados (User-Agent/Referer)

Una vez dentro de las redes sociales, contiene el común de funcionalidades que permite el código de la API que tenemos implementado de momento, mas otras opciones resumimos a continuación:
  • Enviar mensajes públicos o privados de forma cifrada
  • Enviar coordenadas de geolocalización falsa
  • Descifra los mensajes automáticamente desde una url o metiendo el texto en raw
  • Permite guardar los mensajes de la red social en tu propio disco (los tuyos y los de otra gente)
  • Suicidio. En algunas redes no se permite todo el proceso, pero AnonTwi trata de borrar todo tu contenido y cerrar la cuenta de forma automática
  • Soporta UTF-8, símbolos, así como varios lenguajes iconográficos: Chino, Árabe, etc
  • Al tratarse de código generado en python es multiplataforma: Win32, OSx, Unix
  • Es posible lanzar una interfaz visual en GTK+ (más una Web que se encuentra en desarrollo)
  • Contiene un bot de IRC, que te permite controlar las cuentas desde un canal
  • El motor es sencillo de trabajar mediante lenguajes de scripting
En definitiva y para no alargarnos demasiado, pensamos que es una herramienta que puede ser bastante útil y que quizás, sea de obligada pertenencia a nuestro kit de herramientas "ninja" mas utilizadas. Eso lo dejamos en vuestras manos. De momento, ya hemos dado un primer paso.

Esperamos que el resultado os sirva para vuestras acciones. Buenas o malas, lo importante es que sean felices ;-)

Agradeceremos vuestros comentarios.

Un saludo desde:

irc.freenode.net - #AnonTwi
http://anontwi.sf.net
Leer más...

29 noviembre 2012

La estupidez humana en twitter: tarjetas de crédito

Twitter, esa fuente de información inagotable, ese recurso para compartir, esa muro para pintar, en definitiva; otro sitio donde los usuarios podemos cagarla.

Mucha gente sigue respondiendo al ¿qué estás haciendo? con el que se concibió la red, pero de forma radical.

Una de los ejemplos más claros son aquellos que publican tarjetas de crédito/débido con todos sus datos. Luego nacen cuentas como la de NeedADebitCard, que lo único que hace es  re-tuit de cada uno de esos pardillos. Formación a base de golpes.

Y es que es muy difícil ser guapa, inteligente y además modesta. Vaya, que hay veces que uno  piensa que estas cosas son una pequeña venganza del universo.


En otras es la inocencia y da un poco más de penita.


Y es que no hay que negar que todos los objetos quedan mucho mejor cuando se aplican unos cuantos efectos de Instagram. A ver cuando sacan unas gafas con las que podamos ver en Amaro o X-Pro, añadiendo unos marcos y centrando la nitidez en un solo punto.


...A ver cómo le explicas a VISA/Mastercard/American Express y demás, que twitter no realiza pagos, ni almacena tarjetas de crédito o que no pueden ser encontradas de forma automática... 

Leer más...

02 diciembre 2010

I Just Became the Mayor of FourSquare !

Para el que no lo sepa, FourSquare es uno de los fenómenos sociales más de moda en Internet. Grosso modo FourSquare es una red social que te permite ir haciendo 'checkins' en los sitios que visitas y acumular puntos en función de las veces que has hecho 'checkin'. Con esos puntos vas subiendo 'niveles' hasta alcanzar el puesto máximo 'Mayor' como persona que mas frecuenta ese sitio.

FourSquare se emplea -normalmente- en dispositivos móviles con GPS y es el propio cliente de FourSquare el que calcula las coordenadas GPS y hace el check-in.

Pero ... ¿Como de fiable es foursquare? ¿Se puede hacer 'spoofing' de coordenadas e introducir checkins falsos? Estuve investigando un poco el funcionamiento y haciendo algunas pruebas satisfactorias, finalmente vía google encontré una persona que ya había desarrollado una prueba de concepto sobre como utilizar el API de FourSquare introduciendo coordenadas GPS falsas.

Supongo que si mi apellido fuese 'Carew', fuese Noruego y con afición desmedida al Salmón, el post finalizaría aquí, o tal vez con una inofensiva prueba de concepto. Pero no, no lo soy, así que haciendo gala del humor 'typical spanish' que nos caracteriza, vamos a sacar partido de esto haciendo una prueba de concepto mas divertida.

Lo primero que necesitamos es un sujeto-víctima, el sujeto debe ser conocido y además tener antecedentes de ser un tío con sentido del humor y fairplay. Para ello seleccionamos a Wicho, editor de uno de nuestros blogs favoritos de tecnología: 'Microsiervos'

Wicho usa FourSquare activamente por lo que que seguro que es 'Mayor' en muchos sitios, vamos a buscar uno que le haga especial ilusión:


Bien ! Ya sabemos cual es 'su niña bonita' en FourSquare:


Como podemos ver tiene 5 check-ins y es el Mayor. No parece muy dificil de superar. Solo tenemos que hacer mas de 5 check-ins en 6 días (FourSquare no permite hacerlos consecutivamente el mismo día) Nada que nuestro amigo Cron no nos resuelva, dejamos el script configurado para que vaya metiendo check-ins y ...


Oh ! Ya soy el Mayor del aeropuerto de Coruña ! Y eso que hace 5 años que no voy por allí !

El tema tiene mas miga de la que parece ya que cada vez más compañías (por ejemplo Telepizza) están usando FourSquare como elemento para introducir campañas de fidelización (si haces muchos checkins en mi local, es que eres un buen cliente y tendré deferencias contigo)
Leer más...

05 abril 2010

FBlock, averigua quién te ha bloqueado en Facebook.

Facebook, la red social de las redes sociales, el meetic.com de los cobardes. El salvaje oeste virtual de los contactos . Allí donde los amigos de nuestros amigos son casi nuestros amigos. Lugar de encuentro, paz y amor.  Bueno, tampoco es para tanto, solo que no se me ocurría otra forma de empezar la entrada.

Como bien es sabido, Facebook permite a los usuarios bloquear contactos al igual que ocurre en sistemas de mensajería instantánea como MSN o Gtalk. Una vez somos bloqueados por indeseables nuestro perfil y cualquier referencia a nuestra persona dejará de mostrarse en el panel de aquel que cometa tan hostil acto.


Como prueba de concepto he desarrollado FBlock un script en perl que permite averiguar quiénes son las personas que nos han bloqueado. Para explicar cómo funciona es necesario entender el sistema de bloqueo de Facebook, así que vamos con un ejemplo.

Si David me bloquea y David y mi amigo Pablo son a su vez amigos, cuando consulte la lista de amigos de Pablo, David no aparecerá. En cambio, si cualquier otro usuario de Facebook consulta la lista de amigos de Pablo y no tiene activada la configuración de privacidad para su lista de amigos (aproximadamente 1/3 la tiene desactivada) si se listará. Por lo que comparando lo que ve mi usuario y lo que ve cualquier otro usuario de Facebook obtendré quienes son las personas que me bloquean siempre y cuando tengamos un amigo en común.


Para ejecutarlo es necesario dos cuentas, de la que se desea averiguar los bloqueados y otra que he denominado espía (¿a qué mola el nombre?) que puede ser una nueva cuenta creada y que no requiere ningún tipo de configuración especial o una cuenta de un coleguilla.

La sintaxis se compone del correo a consultar y su contraseña y del correo de la cuenta espía y su contraseña. La siguiente captura muestra el resultado de una ejecución:


Limitaciones:
  1. La ejecución es lenta debido al elevado número de peticiones que son necesarias. Dependerá del número de nuestros amigos y la línea de la que se disponga. Pero puede tardar entre 8 y 20 minutos.
  2. Las personas que se detectan siempre tendrán que ser amigos de nuestros amigos o no las encontrará.
  3. Los amigos que tengan privacidad activada para su lista de amigos, no se podrán consultar.
  4. No se ofrecen garantías, así que puede tener falsos positivos y a Facebook puede que no le guste la idea y te suspenda la cuenta.
El código del script en perl y un ejecutable de windows en nuestro espacio de Googlecode:
Leer más...

14 diciembre 2009

YASNP: Yet Another Social Network for Pedophiles

Hace poco llegó a mis manos una noticia, en donde se comentaba que los federales habían detenido a un hombre de 40 años que tenía creado un perfil ficticio en una red social llamada Stickam haciéndose pasar por un joven de 17.

Se dedicaba a ligar con jóvenes menores de edad, haciéndolas creer que era su ciber-novio y animándolas a realizar actos sexuales en un vídeo chat privado, que posteriormente grababa y publicaba en una sección llamada "Anonib-Teens No Rules".

El FBI recolectó alrededor de 100 vídeos de niñas menores de edad a las que engañó con este pretexto. The New York Times ya había informado en julio del 2007 que esta comunidad social contaba con usuarios menores de 14 años que participaban en sesiones de vídeo chat las cuales no eran filtradas. Además la noticia señalaba que el principal dueño del site operaba una amplia red de sites porno con los que compartía espacio, empleados y sistemas con la red social Stickam.

En The Times comentaron que esta gente no entendía que había depredadores en Internet, y los responsables del site negaban haber eliminado miles de quejas de abuso sin leer o responder a ellas, afirmando que se tomaban muy en serio las cuestiones de seguridad y tenían un equipo dedicado a controlar y eliminar el material inadecuado.

Según responsables del site los vídeos de la víctima nunca fueron publicados en Stickam.com, contrario a lo que un agente del FBI escribió en la denuncia penal. Por mi cabeza han pasado muchas ideas y ninguna buena sobre los responsables de la red social Stickam y me niego a creer que no estuvieran al tanto de la situación.

Ya hablamos en este blog sobre la forma de actuar de redes de pedofilia, si los controles son suficientes y si evolucionan a la misma velocidad que los mecanismos que los ciberdelincuentes usan para evitarlos. Los controles de seguridad y privacidad en las redes sociales son de vital importancia y más cuando se atenta contra la seguridad de nuestros menores.

Los padres y educadores también juegan un papel muy importante, porque aún añadiendo controles, denunciando desde los medios la falta de seguridad en las redes sociales, siempre puede haber un eslabón que se nos escape. La educación sexual es una tarea muy importante que no debe ser tabú entre padres y menores, cuanta más confianza y educación haya, cuanto más respeto por su cuerpo tengan los menores, hacerles entender que uno/a no se puede sentar y enseñar su intimidad a todo aquel que pasa por la red, más seguros estarán de estos monstruos sin escrúpulos, que han visto en la redes sociales y los chats un medio donde pueden guardar su anonimato y tener acceso a los menores de una forma más fácil.
Leer más...

18 abril 2009

Evento: Seguridad en Redes Sociales

El próximo 6 de Mayo de 2009 (miércoles) habrá un evento organizado por la Escuela Universitaria de Ingeniería Técnica de Telecomunicación de la Universidad Politécnica de Madrid. Dicho evento está relacionado con la Seguridad y la Privacidad en Redes Sociales.

Como ponentes, destacar las presencia y ponencia de personal del INTECO y del personal de comunicación de Tuenti como representante de la red social española. Echamos en falta representación española de la red social más popular, Facebook.

La agenda de la sesión será la siguiente:

08:45 - 09:00
Recepción y acreditación

09:00 - 09:30
INAUGURACIÓN
D. Artemi Rallo, Director de la Agencia Española de Protección de Datos AEPD
D. Arturo Canalda, Defensor del Menor de la Comunidad de Madrid
Dña. María Teresa González, Defensora Universitaria de la UPM
D. Pablo Pérez, Gerente del Observatorio de la Seguridad de la Información de INTECO
D. Jorge Ramió, Director de la Cátedra UPM Applus+

09:30 - 10:00
Los menores y las nuevas tecnologías
D. Arturo Canalda, Defensor del Menor de la Comunidad de Madrid

10:00 - 10:30
Las redes sociales como nuevo entorno de confianza
D. Ícaro Moyano, Director de Comunicación de Tuenti

10:30 - 11:15
DESCANSO E INVITACIÓN A CAFÉ

11:15 - 11:45
Redes sociales: nueva frontera para la privacidad de los digital babies
D. Emilio Aced, Subdirector de la Agencia de Protección de Datos de la Comunidad de Madrid

11:45 - 12:15
Diagnóstico sobre la seguridad de la información y privacidad en las redes sociales online
D. Pablo Pérez, Gerente del Observatorio de la Seguridad de la Información de INTECO

12:15 - 13:45
COLOQUIO
Modera:
D. Justo Carracedo, Catedrático EUITT - Cátedra UPM Applus+
Participan:
Dña. María Teresa González, Defensora Universitaria de la UPM
D. Emilio Aced, Subdirector de la Agencia de Protección de Datos de la Comunidad de Madrid
D. Ícaro Moyano, Director de Comunicación de Tuenti
D. Pablo Pérez, Gerente del Observatorio de la Seguridad de la Información de INTECO

13:45 - 14:00
CONCLUSIONES Y CLAUSURA
D. Antonio Troncoso, Director de la Agencia de Protección de Datos de la Comunidad de Madrid
Dña. Gemma Déler, Directora de IT & Telecom de Applus+
D. Rafael Herradón, Subdirector de Relaciones Externas e Institucionales de la EUITT
D. Justo Carracedo, Cátedra UPM Applus+
D. Jorge Ramió, Director de la Cátedra UPM Applus+


Para inscribirse de forma gratuita podéis hacerlo online aquí (es requisito indispensable registrarse).


También se puede hacer por email a bmiguel@euitt.upm.es, contacto con Dña. Beatriz Miguel, indicando en el objeto del mismo inscripción seminario redes sociales y proporcionando en el cuerpo del correo al menos los siguientes datos: nombre, apellidos, empresa o institución, cargo o funciones.


En SecurityByDefault, en muchas ocasiones hemos hablado de los riesgos de privacidad que conlleva el exceso de implicación en las redes sociales, el exponer excesiva cantidad de datos personales así como la utilización de Facebook y su famosa barrita de "estado" o "qué estás pensando" como evolución de Twitter. Asimismo hemos advertido (e incluso creado) sobre las posibilidades que brindan las aplicaciones Facebook para generar malware 2.0 que pueda afectar en nuestra privacidad o nuestra información.

Leer más...

23 mayo 2008

'House Of Hackers' el enesimo revival del espiritu Hacker

Leyendo un artículo en el diario Publico me entero que un grupo de individuos ha creado una suerte de red social "para hackers" llamada HouseOfHackers. Sus objetivos, promover la cultura hacker, el hackeo social y toda una bonita colección de tópicos. Desde mi punto de vista, no es mas que el enésimo intento (eso si, adaptado al 2.0-cerismo) de resucitar lo en su momento se denominó "la cultura hacker underground", aquella basada en 'nicks', grupos ultra-secretos con nombres amenazantes y conexiones a Internet prohibitivas.
Intentos previos ha habido cientos, incluso en España, alguien intentó capitalizar el concepto Hacker aunque no tuvo demasiado éxito. No puedo evitar encontrar a todo esto cierta analogía con el fenómeno Hippie, un fenómeno que tuvo su contexto, su razón de ser y su "momento social" que luego se ha intentado resucitar con neo-hippies, post-hippies e incliso pi-hippies.
Personalmente, creo que hablar de hackers, crackers y demas fauna underground esta mas que superado. Las redes de IRC se asemejan a esos pueblos fantasmas del viejo oeste, no existe, ni de lejos, la frenética actividad a nivel de grupos, ezines y colectivos que hubo a mediados / finales de los 90.
Supongo que la profesionalización de la seguridad informática tuvo mucho que ver pero tampoco pretendo que este post sea un análisis sociológico. Creo que, hace ya mucho tiempo, cuando leí en uno de esos suplementos semanales en papel una disertación "Hackers VS Crackers" entre recetas de cocina y métodos milagrosos para broncearse, comprendí que todo el fenómeno ya estaba agotado. Al igual que solo hubo unos Hippies "de verdad" y un concierto WoodStock de verdad, el concepto underground hacker también tuvo su momento que ya pasó. Como curiosidad, he encontrado un vídeo sobre un reportaje que, si no recuerdo mal, estará fechado entre 1997 y 1998 que realizó linea 900 sobre el fenómeno hacker. Sorprende bastante ver que los cliches, topicos y definiciones coinciden bastante con el articulo de Publico. El vídeo tiene escasa calidad y esta en un formato algo exótico, pero bueno, estamos hablando de hace 10 años, Pentiums 300, discos duros de 40 Gigas y ruidosos modems.

Internet: zona peligrosa
Leer más...