08 abril 2013

Capitulo Primero.  Preámbulo y Parte General

Parte 1 de 2

Llevamos una temporada de continuo bombardeo sobre soluciones Cloud Computing, como gran paradigma de soluciones de computación, caracterizado por su pago por uso, virtualización, multiusuario, escalable y de acceso sin restricciones.

Su desarrollo esta fuertemente asociado al fortalecimiento de las redes y de sus capacidades, junto a la aplicación de los principios de economía de escala, que permite reducciones de cotes y permite indiscutiblemente ganar en competitividad.

Pero, pese a que las ventajas son evidentes, existen ciertos frenos o reticencias. Gartner identifica, siete riesgos en el área del Cloud Computing:

  1. La confianza del proveedor: Externalizar aplicaciones y datos corporativos conlleva hacerlo con alguien de total confianza, que asegure la calidad del servicio.
  2. Conformidad legal.
  3. Localización de los datos: Es uno de los puntos fuertes del Cloud Computing pero también uno de sus riesgos.
  4. Protección de la información.
  5. Recuperación en caso de desastres.
  6. Colaboración con la Justicia y Organismos de Supervisión y Control.
  7. Una relación ‘para toda la vida’: La sostenibilidad del proveedor tiene que estar garantizada. Fusiones, quiebras, cualquier cambio en su negocio no puede dejar ‘indefenso’ al cliente.

Todo elemento de desconfianza, supone un importante freno para su implantación y para las posibilidades que la solución permite, mermando su consolidación.

Siete elementos de riesgo, todos ellos con una clara connotación jurídica, que deben o pueden intentar mitigarse correctamente a través de la correspondiente relación contractual, y de esta manera minimizar responsabilidades (In contrahendo, In eligendo e In vigilando)

Como la nube esta aquí y bajo esa aureola de beneficios, va a quedarse el tiempo suficiente como para ser tomada muy en cuenta por las organizaciones, aquí este primer apunte jurídico sobre los contratos en Cloud Computing.

Como Doctores tiene la Santa Madre Iglesia, analizaremos de manera panorámica todo aquel conjunto de elementos fundamentales a tener en consideración a la hora del diseño del contrato, para como indicábamos, intentar mitigar los riesgos terrenales expuestos por Gartner. Como decía Pasteur, “no es tanto el bacilo como el terreno”.

El artículo busca dar una visión pragmática dirigida hacia legos en la materia, huyendo de un artículo doctrinal que pudiese tener cabida dentro de la Real Academia de Jurisprudencia y Legislación.

Al mismo tiempo, por la propia limitación del artículo, pretendo únicamente ayudar a la comprensión de cada uno de los elementos básicos, servir de iniciación, marcar la estructura vertebral, sin entrar en soluciones específicas que cada proveedor- cliente, puedan entrar a negociar en base a las distintas necesidades o casuísticas.

Empecemos con el elemento básico. El Contrato y su Calificación. Contrato, entendido como la voluntad común de los contratantes elevada a norma vinculante, o como negocio jurídico bilateral productor de obligaciones, y expresión de efectos jurídicos (Contractus Lex).

El Termino Cloud Computing ha sido definido por el NIST (National Institute of Standars and Technology) como un modelo tecnológico que permite el acceso ubicuo, adaptado y bajo demanda en red, a un conjunto compartido  de recurso de computación configurables compartidos, que pueden ser rápidamente aprovisionados y liberados con un esfuerzo de gestión reducido o interacción mínima con el proveedor del servicio.

Bajo dicho modelo, entran servicios de hardware, software, comunicaciones y servicios profesionales asociados, elementos todos ellos que deben ser debidamente regulados dentro del contrato a los efectos de dar efectividad a la realización de los fines propuestos.

La primera pregunta a realizarse es ¿Estamos ante un contrato de obra o de servicios? Primer gran antagonismo. Cada una de las partes va a querer definirlo de manera opuesta. El proveedor como un contrato de servicios que solo implica una obligación de medios, mientras que el cliente como un contrato de obra que implica una obligación de resultados.

El tema no es baladí en cuanto a la naturaleza jurídica del contrato. El arrendamiento de obra y el de servicios es calificado de forma reiterada por el Tribunal Supremo que radica, en el artículo 1.544 del Código Civil. Se trata de la conocida distinción procedente del derecho romano entre la locatio operis y la locatio operarum y cuya diferencia radica, en que en el primero se compromete al resultado, sin consideración al trabajo que lo crea, mientras que el último es la prestación del trabajo en si misma y no el resultado que produce. Fuente de obligaciones y cargas o elemento eximente de las mismas.

Este tipo de contratos suelen ser muy complejos derivado de los embrollos de los bienes y servicios encadenados sobre los que se contrata y donde siempre se debe tener en cuenta el equilibrio entre las partes y el principio de buena fe contractual.

En la segunda parte de este post presentaremos los elementos básicos que deben recoger estos contratos en Cloud Computing.

-------------------------------------------------------------------------------------------

Artículo cortesía de Gonzalo Salas
Leer más...

07 abril 2013

Enlaces de la SECmana - 169

Leer más...

05 abril 2013

Brecha de seguridad en el servicio online Scribd.


Scribd. es un servicio dedicado a compartir y visualizar documentos de forma online, así como permitir el incrustar dichos documentos en webs.

Como parece ya típico en cualquier servicio online de un cierto renombre con una gran masa de usuarios registrados, por lo que parece ser ha sufrido una intrusión en su red interna.

El miércoles por la tarde, desde su servicio de soporte http://support.scribd.com/, se publicaba un anuncio en el que se comentaba que su equipo de Operaciones había descubierto, y posteriormente bloqueado, actividad sospechosa dentro de su red que aparentemente consistía en el intento de acceso a las cuentas de correo electrónico y contraseñas de los usuarios de Scribd.


Al parecer no llegarían a la totalidad de usuarios, pero si a un porcentaje, según ellos, muy reducido. Además, también creen que no se ha podido acceder a ningún otro tipo de información (contenido, financiera...)

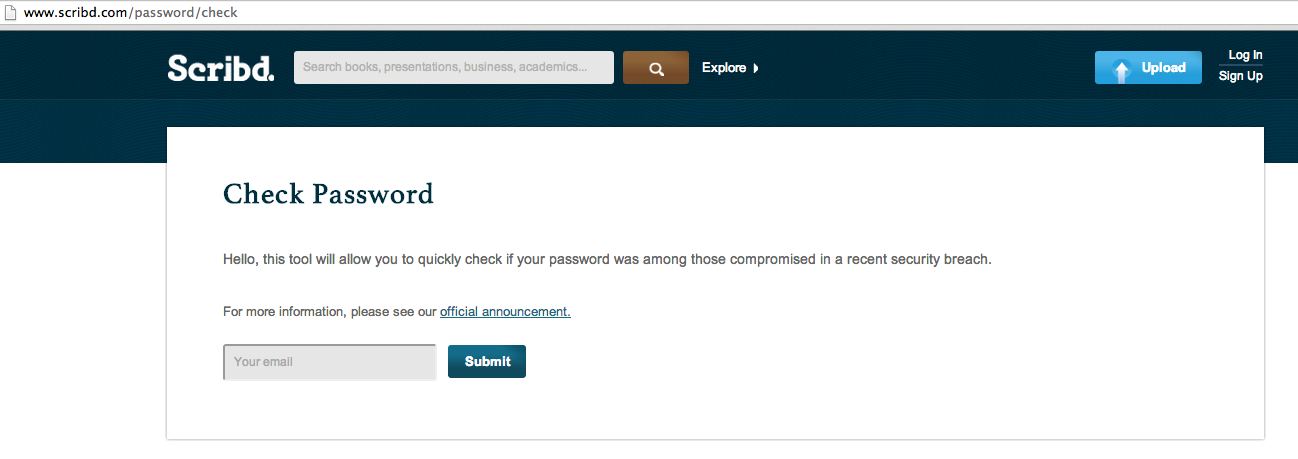
Todos los usuarios afectados han sido notificados vía e-mail informando de la situación e instándoles a reinicializar su contraseña. Además, han creado un servicio llamado "Check Password" para comprobar si tu cuenta de correo ha sido una de "las elegidas":


Si utilizas este servicio cambia la contraseña, aún no habiendo recibido ningún mail por parte de Scribd, cambia la contraseña, aunque según ellos estuviese hashed and salted, cambia la contraseña.


De momento no consideramos que sea un hackeo memorable (esperamos que salga algún tipo de información más técnica sobre lo que verdaderamente haya ocurrido...), pero si uno más a añadir a la gran lista de servicios comprometidos como son Dropbox, LinkedIn, Yahoo!...

Leer más...

04 abril 2013


La semana pasada, Jesús Pérez nos dio precisos detalles de cómo se llevó a cabo el ataque a SpamHaus, grosso modo podemos decir que el quid de la cuestión era una mala configuración de los servidores DNS, que permitían ser empleados para ataques de amplificación.

Recientemente el US-CERT ha liberado una nota en la que describe este ataque y propone soluciones, así como unas cuentas herramientas online que permiten identificar si un servidor DNS es o no es susceptible de ser empleado para esos fines.

Open DNS Resolver project

Provee de una interface web donde podemos hacer búsquedas de servidores DNS vulnerables por rangos de IPs:


La herramienta es bastante pobre a nivel visual


The Measurement Factory

Al igual que Open DNS Resolver, dispone de una sencilla interface web para realizar comprobaciones:


Dnsinspect

Esta herramienta está notablemente más elaborada y realiza no solo la comprobación de la vulnerabilidad DNS, también emite un completo informe con muchos más detalles y comprobaciones:


Leer más...

03 abril 2013

Anonimizando las conexiones de red en Cuckoo Sandbox

Cuckoo Sandbox es una aplicación de código abierto que permite montar un laboratorio de análisis malware de una manera sencilla y rápida, como ya se ha explicado anteriormente en este mismo blog (aquí y aquí) por el amigo @seifreed. Así mismo, el amigo Iñaki Rodríguez publicó también en este blog cómo detectar que se está ejecutando en un entorno virtual bajo la mirada indiscreta de Cuckoo Sandbox.

Voy a proseguir esta lista de artículos hablando de Cuckoo Sandbox, pero desde una perspectiva diferente. A la hora de analizar muestras de malware, es importante detectar y analizar toda actividad que realice la muestra con el entorno exterior, o sea, Internet. Por lo tanto, es necesario dejar que la muestra se conecte a los servidores de control o cualquier otro dominio malicioso, y haga la actividad para la que ha sido programada.

Así pues, es importante anonimizar las conexiones que se produzcan desde la máquina virtual donde se está ejecutando Cuckoo Sandbox, a fin de que las conexiones que se realizan no levanten sospechas en los servidores maliciosos y se pudiera inferir un patrón de comportamiento de análisis, lo que podría provocar que los cuckoos de los servidores que se están analizando levantaran rápido y velozmente el vuelo... O que nuestra IP fuera el nuevo objetivo de ataque... Imagino que a nadie le gustaría que Dimitri, Vladimir y el resto de sus amigotes le estuvieran esperando amablemente en el portal de su casa con interés de practicar el medievo.

Este artículo trata sobre cómo se ha de configurar una máquina virtual que está ejecutando Cuckoo Sandbox para anonimizar sus conexiones. La anonimización de las conexiones se va a realizar a través de Whonix, que proporciona una máquina virtual de VirtualBox ejecutando una Debian GNU/Linux que enruta todo el tráfico de Internet a través de la red Tor. Concretamente, el proyecto Whonix proporciona dos máquinas virtuales, una llamada Gateway y otra Workstation. La máquina Whonix-Gateway proporciona un gateway (de ahí el nombre :)) de salida a Internet a través de Tor, mientras que la máquina Whonix-Workstation es una máquina virtual con una red completamente aislada y conectada directamente a la máquina Whonix-Gateway. De este modo, se consigue que todo el tráfico de la Whonix-Workstation vaya por la red Tor (es decir, el tráfico está torizado -- pum!, un gatito menos).

En este caso, la máquina virtual con Cuckoo Sandbox es quien va a hacer de Whonix-Workstation, así pues será necesario configurarla de una cierta manera que se describe a continuación. La máquina virtual de Whonix-Gateway, que es quien va a hacer el grueso del trabajo, se puede dejar tal cual viene ya que es funcional out-of-the-box (ojo!, si se configura nuestra máquina virtual como se describe). Mientras se va configurando nuestra máquina virtual, se puede ir descargando la máquina Whonix-Gateway de aquí (versión 0.5.6 en el momento de escribir este artículo). El nombre de usuario por defecto es user, y la contraseña changeme.

Configuración de la máquina virtual ejecutando Cuckoo Sandbox

Básicamente, hay que cambiar dos aspectos de la máquina virtual donde se ejecuta Cuckoo Sandbox. Por un lado, es necesario asignarle una IP fija en el  rango de direcciones que tiene por defecto el servidor de Whonix-Gateway (en caso de necesidad, recordad que Whonix-Gateway es una máquina Debian/GNU Linux con lo que se puede tranquilamente configurar los servidores como venga en gana). Por otro lado, es necesario cambiar el tipo de adaptador de red.

El tipo de adaptador de red que se tiene que elegir es "Host-Only adapter", eligiendo como adaptador el instalado por VirtualBox en el sistema, en mi caso "vboxnet0". La Figura 1 muestra cómo tiene que quedar el menú de opciones de la máquina virtual.

Figura 1. Configuración del adaptador de red en la máquina virtual de Cuckoo Sandbox.


Para acabar la configuración de la máquina virtual, será necesario como se ha dicho modificar su IP a fin de que se encuentre en el rango del servidor de Whonix-Gateway. 


Figura 2. Configuración TCP/IP de la interfaz de red en la máquina virtual de Cuckoo Sandbox.

Como se muestra en la Figura 2, en este caso, a la máquina virtual se le ha asignado la IP 192.168.0.101, y como puerta de enlace y servidor DNS la IP 192.168.0.10 (IP que viene por defecto del servidor de Whonix-Gateway).

Configuración de la máquina virtual Whonix-Gateway

Una vez descargado el fichero que contiene la máquina virtual de Whonix-Gateway, es necesario añadir esta máquina la lista de máquinas virtuales que tengáis en VirtualBox. Para ello, se hace uso de la opción de "File" -> "Import Appliance" que trae VirtualBox (véase la Figura 3).


Figura 3. Importación de una máquina virtual en VirtualBox.

VirtualBox requiere un fichero OVF para la importación, mientras que el fichero descargado tiene extensión OVA. Aquí aparece el problema de los OVA y OVF (WTF!). Open Virtualization Format (OVF) es un estándar abierto que se usa para distribuir máquinas virtuales, u otro tipo de software a ejecutar en máquinas virtuales. Open Virtualization Archive (OVA) es la forma de distribuir un OVF (que contiene la especificación de las características de la máquina virtual en XML) junto con todos los ficheros auxiliares que sean necearios (como mínimo, un disco duro). Un fichero OVA es, entonces, como cualquier fichero tar en GNU/Linux, con lo que para extraer el fichero OVF la típica orden de extracción de tar será suficiente:

$ tar xvf Whonix-Gateway.ova

El fichero OVA descargado contiene dos ficheros:  Whonix-Gateway.ovf y Whonix-Gateway-disk1.vmdk. Ya se tiene, entonces, el fichero OVF que hace falta seleccionar a la hora de realizar la importación. Los parámetros que aparecen de la nueva máquina virtual no es necesario tocarlos, con lo que se puede finalizar la importación.

Por último, es necesario configurar los adaptadores de red de esta nueva máquina virtual. Whonix-Gateway viene configurada con dos interfaces de red. La primera de ellas es la interfaz que realiza la conexión real de salida a Internet, pasando por la máquina anfitriona (la que está ejecutando VirtualBox), con lo que es necesario que esté configurada como NAT (o el tipo de configuración que se use para dar salida a Internet desde las máquinas virtuales). La segunda de ellas es la interfaz que va a conectar la máquina virtual de Cuckoo Sandbox con el servidor Whonix-Gateway. Así pues, será necesario seguir la misma configuración que la descrita anteriormente en la Figura 1: se coloca la interfaz en modo "Host-Only adapter" y como interfaz "vboxnet0". Esta configuración se muestra en la Figura 4.


Figura 4. Configuración del segundo adaptador de red en la máquina virtual de Whonix-Gateway.


Arranque y prueba de conexión

Para finalizar, se va a testear el entorno de análisis montado sobre VirtualBox, donde hay una máquina virtual ejecutando Cuckoo Sandbox y otra máquina virtual ejecutando Whonix-Gateway, que se encarga de anonimizar todas las conexiones a Internet.

Antes de lanzar ambas máquinas en ejecución, es necesario realizar una pequeña modificación sobre la interfaz de red que se usa para comunicar ambas máquinas virtuales ("vboxnet0" en mi caso). Esta interfaz tiene que ponerse en modo (ese que tanto nos gusta) promiscuo, lo que permitirá el volcado del tráfico que transcurra por la misma. Así pues, antes de lanzar las máquinas virtuales, se han de ejecutar los siguientes comandos, que dejarán la interfaz de red "vboxnet0" en modo puta (o mujer de clítoris distraído).

$ sudo ifconfig vboxnet0 down 
$ sudo ifconfig vboxnet0 promisc up

Una vez ejecutados, se lanza en ejecución en primer lugar, lógicamente, la máquina virtual de Whonix-Gateway, y en segundo lugar, la máquina virtual donde se ejecuta Cuckoo Sandbox. Una vez esta última esté cargada, se puede probar a consultar la conectividad mediante la visita a cualquier página web. Para mostrar que el entorno que se ha configurado aquí funciona, en la Figura 5 se muestra la captura de ambas máquinas ejecutándose, y la vista a la página web http://www.whatismyip.org/ desde la máquina virtual de Cuckoo y la máquina anfitriona.


Figura 5. Captura de ejecución de máquinas virtuales ejecutándose, y visita a la web http://www.whatismyip.org/ desde máquina anfitriona y máquina virtual.


Nota del autor: la publicación de este post surgió debido a que la antigua página web donde se explicaba  (Installing Cuckoo Sandbox v4.2 on Ubuntu 12.04 LTS for Malware Analysis, http://www.xors.me/?p=5313) ya no se encuentra accesible (ni en la cache de Google, ni archivada en Archive).
------------------------------------------------------------
Artículo cortesía de Ricardo J. Rodríguez
Leer más...

02 abril 2013

Web for Pentester: Practica las vulnerabilidades web más comunes

De entre los muchos ejercicios que nos podemos encontrar en el interesante proyecto de PentesterLab (del que os hablamos en los enlaces de la SECmana 141) creado por Louis Nyffenegger (@snyff), se acaba de publicar un conjunto de ejercicios llamado "Web for Pentester".

Estos ejercicios repasan las vulnerabilidades más comunes que nos podremos encontrar a la hora de analizar y realizar pruebas sobre aplicaciones web. El enfoque de estas prácticas no es sólo el de realizar las pruebas web como tal, si no todo lo relacionado a procesos de test de intrusión, como el reconocimiento de la arquitectura, sistema, servicios, etc.

Se proponen varios ejemplos para cada una de las siguientes tipos de vulnerabilidades:


  • Pruebas básicas de reconocimiento (fingerprinting)
  • Cross-Site Scripting
  • Inclusión de ficheros
  • Ataques LDAP
  • Inyecciones SQL
  • Inyección de código
  • Subida de ficheros
  • Pruebas de ruta transversal
  • Inyección de comandos
  • Ataques XML

Esta vez no se trata de ejercicios online, si no que el creador del proyecto ha preparado una pequeña imagen .iso, en la cual, bajo el sistema operativo Debian, se ha creado un entorno en el que se incluyen  diferentes scripts vulnerables:

Descarga de imagen .iso con entorno vulnerable

Con la imagen, en la sección de descargas de estos ejercicios se encuentra un documento en .PDF web_for_pentester.pdf en el que se explican todas y cada una de las pruebas con sus correspondientes ejemplos, aunque obviamente, recomendamos consultar este documento después de, por lo menos, haberle dedicado un buen rato a resolverlos por cuenta propia.

Índice del documento PDF que acompaña al ejercicio


Dicho informe recoge el análisis realizado desde las fases iniciales del test de intrusión (reconocimiento del servicio web, búsqueda de recursos interesantes, puntos de entrada a la aplicación, análisis de respuestas del servidor web, etc), así como conceptos básicos y requeridos para completar las pruebas posteriores.


Documentación de Web For Pentesters, incluyendo ejemplos y how-to's

Ejemplo 1 de Cross-Site Scripting

Ejemplo 1 de File Inclusion

Si bien el nivel de dificultad se ha determinado como para principiantes, es un buen repaso, además de completo, para cualquier interesado en este campo de la seguridad informática sobre aplicaciones web.

[+] Proyecto Web For Pentester - Pentesterlab.com
Leer más...

01 abril 2013

Tres grandes amigos: Blackhole, Zeroaccess y Ransomware


Es conocido que los ataques de malware tocan varios vectores, y que las distintas piezas de malware  trabajan de forma conjunta para conseguir un objetivo.

Durante este artículo quiero mostraros hasta qué punto están especializadas y pueden coordinarse cada una de estas amenazas: BlackHole, ZeroAccess y RansomWare. En mi trabajo diario en Sophos observo como cada una de ellas tiene un objetivo claro e individual, pero utilizadas de forma conjunta adquieren un grado de efectividad altísimo para los hackers.

Comenzaré con una descripción de cada una de ellas, aunque debemos tener en cuenta que la información que aporto en este artículo puede variar pasadas unas horas, puesto que estas amenazas evolucionan o mutan  en cuestión de minutos.

BLACKHOLE: Ya hemos hablado de esta amenaza en el blog de Sophos IberiaEl objetivo es obtener un listado de vulnerabilidades de las máquinas donde se ejecuta. Básicamente y explicado de forma sencilla, cuando un usuario navega por una web se ejecuta el código de esta aplicación en su equipo y nos permite obtener un listado de vulnerabilidades del mismo. Las primeras versiones de Blackhole buscaban vulnerabilidades asociadas a las aplicaciones más comunes: Java, Flash, Adobe, Navegadores, plug-in de navegadores, XML…

Como hemos comentado este malware evoluciona constantemente y en las últimas versiones de Blackhole se observa cómo se reduce el número de aplicaciones escaneadas, pero aumenta el número de vulnerabilidades exploradas en cada una de ellas. Actualmente se centra principalmente en Java, Adobe y Navegadores. Siendo el primero el principal foco, se llegan a publicar nuevas versiones de Blackhole tan solo 2 horas después de que se conozca una nueva vulnerabilidad de Java.

Con Blackhole se abre una línea de negocio algo distinta para los hackers, lo que podríamos llamar “Malware as a Service”. Podemos contratar una subscripción para explotar este malware por horas, días, meses o años. Observamos por tanto una especialización que cuanto menos sorprende: los creadores de Blackhole no intentan infectar tu máquina directamente con un malware, sino que venden la información y son la herramienta utilizada por terceros para infectar tu máquina. Una vez que un hacker obtiene el reporte generado por Blackhole, es capaz de determinar cuál es el malware o la versión de malware que mejor se adapta al equipo a atacar.

ZEROACCESS: Este malware estaría dentro de lo que conocemos como rootkit; es decir, su principal objetivo es camuflarse o camuflar otras piezas de malware.

Este rootkit tiene muchas versiones. Se comenzó con una versión para sistemas de 32 bits donde se instalaba un controlador de acceso a disco y este cifraba una parte del mismo donde se alojaba, evitando así que el sistema operativo tuviera acceso a esta zona de disco. Posteriormente, se generó una versión de 64 bits que explotaba la “Global Assembly Cache”, zona reservada para el ensamblado de .NET. Finalmente, para no tener que mantener dos versiones según el sistema sea de 32 o 64 bits, utilizaban técnicas comunes a ambos como inyección en DLL, sistemas de archivos cifrados, camuflaje en el contenido, etc.

Esta pieza de malware también es capaz de eliminar procesos reconocidos de herramientas de seguridad para que no ser detectados y/o eliminados. En la lucha para identificar este tipo de malware, los fabricantes de seguridad, para evitar ser reconocidos  lanzamos procesos con nombres aleatorios evitando así que nuestros procesos sean  descubiertos y atacados por el malware. Para combatir contra esto, ZeroAccess está evolucionando y se deja ver o deja ver parte de sí a modo de señuelo. Toma nota de todos los procesos que atacan a esta parte visible y posteriormente intenta eliminarlos. 

Además Zeroaccess es capaz de actuar como botnet, puede comunicar con el exterior y recibir instrucciones precisas de lo que debe realizar en cada momento. Para esta comunicación con el exterior utiliza un sistema P2P que hace más difícil identificar y cortar dichas comunicaciones.


RANSOMWARE: Es más conocido como el virus de la policía o de SGAE. Es una amenaza antigua que apareció en 2004/5 pero que ha evolucionado y ha crecido de forma exponencial en este último año. 

Hemos analizado este virus en el Blog de Sophos Iberia. La idea principal es raptar el equipo o sus archivos y pedir un rescate por los mismos. Existen infinidad de versiones, algunas de ellas simplemente comprimían los archivos y ponían un contraseña, otras modificaban los datos (XOR) y las últimas cifran con AES256. En los dos primeros casos, es posible recuperar la información de una forma más o menos sencilla; pero, en el tercer caso, es prácticamente imposible. En el tercer caso el malware lanza una conexión http cifrada con RC4 hacia el exterior, sobre esta conexión se produce el intercambio de claves (pública y privada) y se cifran los archivos con AES256. 

Una vez nos ha secuestrado los archivos de nuestro equipo nos pedirá un rescate por los mismos, si contactas con ellos incluso llegan a mandarte muestras de tus ficheros para dar fe de que pueden recuperarlos.

La verdad es que cada una de estas piezas de malware de forma independiente ya sorprenden, más si tenemos en cuenta las técnicas de polimorfismo, ofuscación y mutaciones de cada una de ellas.  

Pero es realmente cuando trabajan de forma coordinada cuando se ve el potencial de las mismas:

Blackhole es “el informador”, el que se va a encargar de analizar nuestro sistema y va a identificar el punto de menor protección y vigilancia a usar como puerta de entrada al sistema. Con esta información ideará el plan de asalto, detallando  que versión de  malware será  el más eficiente para cumplir la misión de salto. El 30% de las infecciones detectadas el año pasado por SophosLabs utilizaron este exploit  para detectar las puertas de entrada al sistema a atacar.

Una vez es conocida la mejor puerta de entrada, entra en juego “el zapador” ZeroAccess, se cuela en el sistema, elimina la vigilancia y prepara el terreno para que el equipo de asalto pueda actuar sin dificultad pasando inadvertido. Se utiliza este rootkit para disimular cualquier actividad maliciosa e intentar bloquear las soluciones de seguridad existentes en la máquina atacada. 

Por último, ya preparado el terreno, es cuando entra en acción “el equipo de asalto”, Ransomware, como parte final de la cadena. Tomará como rehenes todos los archivos del sistema asaltado, pidiendo un rescate para la liberación de los mismos. Este Malware secuestrará nuestros archivos, los cifrará para impedirnos el acceso, nos mostrará que realmente están secuestrados con evidencias de acceso a archivos cifrados y nos pedirá dinero a cambio.  

Como vemos no solo es importante conocer estos ataques de forma individual, es igualmente importante conocer la cadena de ataque cuando trabajan en una misión conjunta y por supuesto es vital saber protegernos ante ellos.

Un control de aplicaciones robusto en nuestros equipos, combinado con una gestión de parches para que nuestro sistema se mantenga "al día" libre de vulnerabilidades y un filtrado WEB que proteja nuestro equipo se encuentre donde se encuentre, nos protegerá de Blackhole “los informadores”. 

Un firewall perimetral y/o de puesto que controle las conexiones de nuestro equipo, sumado a un antivirus actualizado con protección en acceso y host IPS que controle el comportamiento de las aplicaciones que se ejecutan en nuestro sistema fulminará a Zeroaccess “el zapador” y Ransomware “los asaltadores” que amenacen nuestro PC.


Artículo cortesía de Juan Antonio Gallego
Leer más...