05 febrero 2011

[Cine de Hackers] Los fisgones (Sneakers)

Como ya hicimos con la película 23 Nada es lo que parece, hoy volvemos a recomendar una de las películas más populares de temática hacker.

Los fisgones, título original Sneakers, cuenta como un Tiger Team (grupo multidisciplinario de hackers) es contratado por el gobierno para adquirir datos confidenciales. 

Es una de las cintas de esta temática más famosas, no tiene demasiado rigor técnico y el guión, la actuación y los recursos son un poco pobres (¡lo siento fans!). Pese a todo esto, sin duda alguna  es una película obligatoria para todos los aficionados.

El mismo Leonard Adleman (para que nos entendamos, el que pone la  "A" de RSA), fue uno de los asesores del guión para todo lo referido a criptografía. 

Uno de los datos más curiosos es el del hacker Whistler, uno de los miembros del equipo que padece de ceguera, está basado en Josef Carl Engressia, Jr, conocido como Joybubbles (video) , famoso por sus ataques de phreaking en los años 60.

Otras curiosidades es la muestra de un Cray Y-MP, un supercomputador de 1991,  época en la que se rodó la película o un cameo a John Draper, cuando se levanta una caja de cereales "Cap'n Crunch", famosa por incluir un juguete que modificado podía reproducir tonos a 2600 Hz.


Si queréis ampliar más información, también hay un "Como se hizo", eso si, en inglés: The Making of 'Sneakers' 

FICHA:
Rigor técnico: 2/5
Historia: 3/5
Calificación general: 3/5
Leer más...

04 febrero 2011

Cinco aspectos para mejorar la seguridad en las empresas

En este post se presentan 5 aspectos sobre los cuales se debe trabajar si se quiere mejorar la seguridad en las empresas. Los mismos se han identificado en distintas empresas e industrias sobre las cuales he desarrollado tareas profesionales en materia de seguridad. Espero que les resulte útil.

Nª1 - Acompañar al Negocio (tener claro que no somos el negocio)

Es frecuente encontrarse con empresas en donde la seguridad se implementa de tal forma que perjudica la operación y esto en definitiva perjudica “al negocio”. Los que estamos en seguridad muchas veces nos creemos los más importantes dentro la empresa, pero en realidad nuestro rol debería pasar a 2do plano y enfocarnos en el negocio. Tenemos que tener presente que debemos acompañar al negocio, ayudar a la empresa a ser transparente y confiable. Este último podría ser el objetivo principal de implementar seguridad. El mayor esfuerzo lo tendremos para lograr el apoyo necesario de la Alta Dirección, que es fundamental para el éxito de un programa, pero si hablamos en lenguaje de negocio esto será más sencillo. Debemos saber mostrar los riesgos y sus posibles tratamientos en el lenguaje que entiende quien toma las decisiones, que seguramente no seremos nosotros (y está bien que así sea).

La seguridad no es el negocio, eso debemos entenderlo, el negocio es quien necesita seguridad. En definitiva debemos ser capaces de acompañar, aconsejar y gestionar en materia de seguridad, para que la empresa opere con el nivel de riesgo aceptable por la Alta Dirección. Imponer la seguridad no es una buena idea, debe surgir del convencimiento que debemos lograr de la Alta Dirección, que serán los verdaderos responsables.

Nª 2 - ¿Qué tenemos? (cuáles son nuestros activos)

Para implementar seguridad, debemos saber con qué contamos desde el punto de vista de los activos de la empresa. Para ello es fundamental conformar un inventario único, esto último resaltado dado que es común encontrarse con “varios inventarios” que ninguno refleja la realidad de la empresa sino únicamente de distintos ámbitos, por ejemplo, los agentes desplegados del antivirus, los servidores que tienen parches aplicados, los equipos de escritorio, entre otros. Es indispensable conformar un único inventario “vivo” que incluya a todos los activos de la empresa: equipos de escritorio, servidores, teléfonos, software, hardware, dispositivos, documentos, licencias de software, recursos humanos, entre otros. Aunque parezca trivial, no se puede realizar una correcta gestión de riesgo sin contar con el total de activos. Procesos como la gestión de cambios, incidentes o los relacionados con la continuidad del negocio requieren sin dudas de este último punto.

Es frecuente encontrarse con dificultades para identificar la ubicación física de un equipo, las aplicaciones que corre o los procesos de negocio involucrados. Esto se puede mejorar con un inventario actualizado y completo.

Nª 3 - Orden para poder Controlar (medir y gestionar)

Sin dudas al querer controlar un determinado aspecto se debe contar con cierto orden que permita realizar el control. En relación a la seguridad de la información, esto se podría identificar en procesos con sus activos involucrados y sobre estos los distintos controles que haya definido la empresa. Un ejemplo claro podría ser un parque de servidores, que responden a determinados servicios de TI para lo cual se ha determinado una línea base de seguridad que endurece estos equipos permitiendo que sólo se ejecuten los servicios estrictamente necesarios (esto no es tarea sencilla pues requiere documentar los requerimientos de servicio a detalle), la gestión de las cuentas administrativas, de emergencia y de servicios, la activación de registros de auditoría y el monitoreo de cambios y performance, entre otros.

Existen herramientas que facilitan esta gestión realizando chequeos de integridad de las configuraciones, control de cuentas privilegiadas, recolección de pistas de auditoría, etc.

Es una realidad que no se puede controlar lo que no se puede medir, por lo tanto al momento de definir controles es indispensable realizarlo con el objetivo de poder verificar fehacientemente su cumplimiento. En tal sentido el espíritu de control interno es fundamental, además de orientarse a controles que puedan automatizarse, para evitar lo más que se pueda la intervención manual, que siempre es un factor de riesgo que dificulta el cumplimiento eficiente de dichos controles y genera a su vez dependencia en las personas que los ejecutan.

Estos lineamientos deberían incorporarse a todos los activos tecnológicos, para ello existen las mejores prácticas de seguridad en cada plataforma las cuales deberemos adaptar a nuestro escenario y tratamiento del riesgo definido.

No es una buena idea tomar “recetas” e implementarlas dado que podemos cometer errores gravísimos que pongan en un riesgo mayor al que se quiere gestionar al activo. Ninguna empresa es igual a otra, al igual que sus riesgos, por lo tanto las medidas de seguridad deberán ser distintas y acorde a cada una de ellas.

Nª 4 - TI es un Servicio

Los que venimos de “sistemas” debemos aceptarlo, somos un soporte al negocio...les prestamos servicios de tecnologías de información. Nada más y nada menos. No está dentro del ámbito de TI tomar decisiones que involucren información de negocio. Es frecuente encontrarse con referentes de sistemas que planifican migraciones, paradas de mantenimiento, pruebas de planes de contingencias y cuando se les pregunta por la autorización del usuario clave o dueño de datos involucrados, habían olvidado comentarle la gestión que iban a realizar. Es el error de creer que “los servidores son míos” o “el usuario no entiende”. Los servidores son del negocio y el usuario si le hablamos en su idioma nos entiende muy bien.

Es importante gestionar los servicios de tecnologías de información como tal, como servicios. Para ello se debe trabajar fuertemente en el cambio cultural involucrado para esta “nueva” óptica, en donde los servicios de tecnología de información están en 2do plano y el negocio es quién determina los tiempos y los requerimientos. Está del lado de “sistemas” saber interpretar estos requerimientos y estar alineado con el negocio, identificar claramente hacia donde está yendo la empresa y ofrecer las mejores soluciones tecnológicas en base al presupuesto asignado. Obviamente estos requerimientos incluyen los relacionados con seguridad de la información, dado que la seguridad es (o debería ser) un requerimiento del negocio. Aquí tendremos otro desafío, ahora desde el lado de seguridad, dado que “sistemas” en muchos casos decide, implementa y luego le “avisa” a seguridad el resultado final...y todo ya está productivo.

En empresas con fuertes requerimientos regulatorios se suele encontrar un escenario más equilibrado y seguridad de la información y “sistemas” no están en veredas (tan) separadas sino que son un complemento (cada uno con sus responsabilidades específicas) en pos del negocio.

Nª 5 - ¿Y las personas? (el eslabón (más débil) clave)

Y como era de esperarse, ningún plan funciona sin tener presente en todo momento que participan personas. Se debe trabajar fuertemente, involucrando en los procesos de seguridad a los recursos humanos, desde antes de la contratación y durante toda su permanencia, hasta que dejan la empresa. Parece algo obvio, pero es difícil encontrar empresas en las cuales el área de Recursos Humanos participe de los “temas de seguridad”. Es común encontrarse con empresas que implementan distintos niveles de control de acuerdo a si la persona es contratada o “propia”, aunque en realidad los controles deberían implementarse en base al riesgo involucrado, y no de acuerdo a la modalidad de contratación. Se sorprenderían de ver como algunos Dueños o Directores no cumplen la política de contraseñas definida en la empresa (a pesar de haberla aprobado).

La gestión de accesos, otro aspecto clave en la gestión de la seguridad, y en el cual Recursos Humanos tiene un papel fundamental, dado que los puestos deberían corresponderse con accesos en los distintos sistemas, para ello es fundamental contar con las descripciones de puesto y la participación de los referentes de Recursos Humanos en la definición de los perfiles de acceso. Los cambios de puesto, la finalización de los contratos, son todos cambios que deben comunicarse formalmente y que es difícil encontrar con la madurez que el negocio requiere.

Otro punto importante en el cual se requiere la gestión de los Recursos Humanos es en tratamiento de los incidentes de seguridad, en el cual los usuarios tienen un rol fundamental, tanto en la notificación, como en las tareas asociadas a su resolución y de corresponder, en las medidas disciplinarias que correspondan. En este sentido es difícil encontrarse con “los términos y condiciones” firmados por los usuarios finales (mucho menos por el personal externo), sin tener en cuenta las limitaciones que genera esta ausencia al momento de encarar un proceso legal.

Por último, es importante mencionar que ningún plan de concientización es eficiente si no participa el área de Recursos Humanos, tanto en su conformación, como en el despliegue y monitoreo de avance. Sin dudas en este aspecto es donde más se debe trabajar dado que el usuario es el eslabón más débil de la cadena y eso se demuestra día a día.

BONUS TRACK - No es necesario inventar la rueda.


Como último punto y para no dejarlos sólo con los problemas y alguna que otra solución, comparto algunos documentos que podrían utilizarse de referencia dado que no es necesario inventar la rueda, sino conocer los estándares internacionales, las buenas prácticas y adaptarlas a los distintos escenarios, luego del análisis correspondiente.


A continuación los documentos:
Saludos!

Contribución por Mariano del Rio
Leer más...

03 febrero 2011

Patriot NG 2.0 is out !

Cuando retomé el desarrollo de Patriot (herramienta que nació en 2004 y hasta 2010 su última actualización era del 2005), decidí añadir el NG con idea de darle un buen lavado de cara y actualizarlo con mas funcionalidad.

Finalmente la versión 1.0 fue una actualización orientada a que funcionase en los nuevos sistemas windows y una criba de funcionalidades que ya no tenían mucho sentido (temas de dialers y cosas así). Definitivamente aplacé las grandes mejoras para una rama 2.x, momento que, finalmente ha llegado.

Lanzamos la versión 2.0 ! En esta versión lo primero que llama la atención es que se ha 'internacionalizado', pasando tanto la web como la interface al inglés, no obstante hay un manual en perfecto castellano para facilitar el uso a quien no esté demasiado ducho en Inglés.

A nivel técnico las dos grandes mejoras que trae la versión 2.0 es que, empieza a hacer cosas con la red, en concreto hemos añadido una parte 'ARPWatch' que permite monitorizar (y bloquear) nuevos equipos que se conecten a la red en la que te encuentras. ¿Utilidades? a bote pronto puede servir para identificar intrusos en redes Wifi que se hayan conectado sin autorización.

En segundo lugar, y tal vez la mejora mas interesante, es la inclusión de un módulo NIDS muy al estilo de Snort (salvando las distancias). La idea de meter un NIDS principalmente viene motivada para poder detectar amenazas de tipo 0day o aquellas para las que aun no existan parches. En concreto ya hay una firma para detectar y bloquear ataques vía metasploit del famoso exploit 'css import' así como otras mas.

El objetivo NO es tener un montón de firmas con ataques del 2008 u orientados a sistemas Unix, la idea es manejar un conjunto de reglas actualizadas (y actualizables) que sirvan como defensa ante ataques que estén en su momento mas álgido.

Gestión de reglas NIDS en Patriot-NG

Durante la instalación se crean dos ficheros de configuración del NIDS, por un lado badtraffic.ini y por otro ownrules.ini la idea es que badtraffic.ini sea un fichero que *no* se deba tocar y que se actualice vía la interface de Patriot NG.


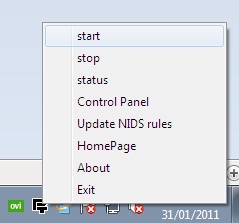
Como se puede ver en el tray, hay una opción llamada 'Update NIDS rules' que descargará la última versión del servidor y la instalará. Por tanto, no es aconsejable tocar ese fichero a mano ya que en la próxima actualización será sobre-escrito.

El fichero orientado a que insertes tus propias reglas es ownrules.ini y ahora toca explicar como se crean esas reglas:

Como podéis ver el formato de cada regla es muy sencillo:

[Texto descriptivo]= [Patron]

Así pues a la hora de hacer una regla lo primero es pensar un nombre que la asocie y buscar un patrón en ese ataque que sirva para identificarlo. El 'patrón' para la firma puede estar escrito o en ascii o en hexadecimal, así pues algo como:

Cookie access = document.cookie

Es identico a:

Cookie access =646f63756d656e742e636f6f6b6965

Ya que  646f63756d656e742e636f6f6b6965 es la representación en hexadecimal de document.cookie.

Lo preferible es que siempre se intente escribir la regla en ascii y usar hex para representar únicamente valores binarios.

A la hora de buscar patrones se pueden añadir varias cadenas de búsqueda uniéndolas con el simbolo +

Por ejemplo, si pretendemos buscar por un lado "document.cookie" y por otro "http" podemos crear la siguiente regla:

Cookie access = document.cookie+http

Que hará match en un string como este:
http://www.dominio.com/script.php?document.cookie

Ya que en esa cadena se encuentra por un lado "http" y por otro document.cookie. El orden da igual ya que se evalúa uno a uno, es decir, aunque en la regla el primer patrón de búsqueda sea document.cookie y luego http, si en el paquete viene cambiado, seguirá haciendo match.

Configuración de alertas por intento de conexión
 
Adicionalmente a badtraffic.ini y ownrules.ini hay otro fichero de configuración llamado destports.ini, este fichero define que puertos consideramos 'sospechosos' y sobre los que queremos que se nos avise si hay un intento de conexión. El formato es muy sencillo

[139]
[445]
[80]
[21]
[1243]
[5800]
[5900]
[6776]
[31337]

Como es obvio la forma de añadir o quitar puertos es sencilla, simplemente añadir al final [1234] y ese puerto sería monitorizado. Por cada cambio en la configuración hay que hacer un stop / start desde el tray

Consideraciones sobre rendimiento

Este punto es algo peliagudo ya que como es lógico, el rendimiento / uso de CPU va a variar en función del uso de la red que se le esté dando, el proceso NIDS se ejecuta con una prioridad baja, lo que en parte puede mitigar una saturación, no obstante, está claro que si tienes un montón de conexiones abiertas, descargando ficheros grandes, y todo eso en una red ethernet, seguramente el proceso consuma una cantidad importante de recursos e incluso es posible / probable que haya una perdida de paquetes a la hora de procesar tanto tráfico.

Dos últimos apuntes, por un lado decir que si quieres colaborar haciendo / revisando reglas, ponte en contacto con nosotros y te añadiremos a la lista de contribuidores.

Finalmente, dar las gracias al equipo de gente que ha colaborado desinteresdamente con las traducciones y documentación del proyecto:

John Marie
Jorge Sanz
Igor
Leandro Murgo
Jesús Moreno
Iván Salomon

Leer más...

02 febrero 2011

RootedLabs 2011 - ¡Gracias!

El año pasado cuando se estaba gestando la Rooted y buscando métodos para financiarla a Chema se le ocurrió que al igual que se hace en otros congresos,  se podía montar cursos que diesen algún beneficio a la organización.

Así que el único usuario de Bing, con todo su bagaje en formación y sus experiencias internacionales, organizó una agenda de trainings intensivos de bajo coste que pudieran aportar un pequeño granito de arena a lo que se convertiría en un gran evento.

La idea funcionó muy bien y mi curso sobre test de intrusión y algún otro se duplicaron debido a la gran demanda, así que se repitió el mismo curso al día siguiente para otras 12 personas.

Este año tocará hacer la misma faena con nuevo catálogo de cursos, algunos temas nuevos, otros que serán similares a los del año pasado (actualizados).

Parece que el training de test de intrusión ha tenido buena acogida este año también y como ya ocurrió en el 2010, tendré que dar dos días el temario. ¡¡Yo encantado!!

Esta entrada es únicamente para dar las gracias a todos aquellos que se convirtieron en ninjas en la primera edición, a todos los que ya han comprado su kimono para este segundo año (del que por cierto, ya solo quedan 6 plazas) y como no, a la organización de la RootedCon y Chema, por dejarme colaborar con ellos.

Solo espero que os guste y aprendáis tanto como lo hago yo preparándolo e impartiéndolo.
Leer más...
Ahora que el minifin de Internet esta tan cerca y vemos como se agotan las bonitas y sencillas IPs en su versión 4 es momento para que los perezosos como yo que no habíamos invertido mucho en documentarnos en la nueva versión lo hagamos a fondo. Ya no hay excusas y como nos despistemos, tampoco tiempo.

Una forma muy entretenida de aprender es obteniendo la certificación que ofrece gratuitamente Hurricane Electric, que mediante distintas pruebas a modo de reto, nos genera un certificado con distintos niveles.

Las pruebas son variadas, tanto prácticas en las que has de montar un sistema que ofrezca servicios en IPv6, como un servidor web, un servidor de correo o el servidor DNS como teóricas con preguntas tipo test.

En concreto, ellos definen las siguientes:
  • Probar que tienes conectividad IPv6
  • Probar que tienes un servidor web IPv6
  • Probar que tienes una dirección de correo en un sistema que soporta IPv6
  • Probar que se ha configurado un servidor DNS
  • Probar que se ha configurado un servidor DNS con resolución inversa para el servidor de correo.
  • Probar que el servidor DNS responde a peticiones de IPv6
  • Probar que se tienen conocimientos de IPv6 mediante tests
Un par de preguntas del nivel más básico de ejemplo:

  1. How many available IPv6 addresses are there in a /64 allocation?
  2. How many bits are in an IPv6 address? 
Los siete niveles son: Newb,  Explorer, Enthusiast, Administrator, Professional, Guru, Sage

Yo que probé con el dominio que utilizo para  los enlaces cortos (secby.me), no pude conseguir el nivel de Sage, y tengo que volver a empezar con otro... ¡¡ya caerá!!

Leer más...

01 febrero 2011

Clases de CEH ahora en video


Si os digo el nombre de Shon Harris, a todos aquellos que hayáis pasado por un periodo de estudio para CISSP, os sonará su libro "All in One" (que curiosamente dedicó a su perro!), como uno de las referencias a seguir para llegar a buen puerto aprobando dicha certificación.

Leyendo el otro día en los digest que me llegan desde uno de los grupos LinkedIn que estoy suscrito, la propia Shon Harris ponía a disposición gratuita, en su página web www.logicalsecurity.com, una serie de videos con una duración total de unas 25 horas, con temática para la certificación CEH (Certified Ethical Hacker) del EC-Council, a la que hemos hecho referencia en más de alguna ocasión desde SbD.

Como CEH es una de las certificaciones que tengo en mente, rellené un sencillo formulario, y accedí a los mismos. Cierto es que no los he visionado todos, pero aquellos que he visto me han parecido bastante interesantes, sobre todo para muchos de nuestros lectores que nos suelen comentar que están empezando y que no saben "por donde tirar".

Por otra parte, además de contar con nuevos videos para CEH, se puede acceder a documentación en video para preparación de otras certificaciones (CISSP fundamentalmente), así como de seguridad en general.

Aquí tenéis la temática que Shon anunciaba como novedad en videos en LinkedIn para CEH:

1. Ethical Hacking and Penetration Testing
2. Footprinting and Reconnaissance
3. TCP/IP Basics and Scanning
4. Enumeration and Verification
5. Hacking and Defending Wireless/Modems
6. Hacking and Defending Web Servers
7. Hacking and Defending Web Applications
8. Sniffers and Session Hijacking
9. Hacking and Defending Windows Systems
10. Hacking and Defending Unix Systems
11. Rootkits, Backdoors, Trojans and Tunnels
12. Denial of Service and Botnets
13. Automated Penetration Testing Tools
14. Intrusion Detection Systems
15. Firewalls
16. Honeypots and Honeynets
17. Ethics and Legal Issues

En mi opinión, los videos a los que hacemos referencia, son buenos como formación COMPLEMENTARIA para todos aquellos que estéis preparando alguna certificación de las mencionadas (en España al menos, la próxima convocatoria CISSP suele ser por Abril o Mayo; para CEH puedes examinarte sin tanta formalidad y exigencias de fechas).

Sin embargo, creo que aunque una imagen (o varios videos, en este caso) valga más que mil palabras, la forma de preparar un examen de estas características implica además pasar por la lectura, entendimiento y asimilación de documentación escrita, análisis de exámenes de años anteriores, de otros países, foros, etc,...

Enjoy!

Edito: Por lo que veo en los comentarios, existe cierta dificultad a la hora de buscar los videos. Os dejo el enlace directo a los videos de CEH. Perdón por no haberlo puesto antes!
Leer más...

31 enero 2011

"Este mensaje se auto-destruirá en cinco segundos", hace tiempo que ésta frase de película ha pasado a ser una realidad gracias a algunos servicios de comunicación, cuyos mensajes solo pueden ser leídos una vez.

Uno de ellos es Privnote, una web en la que guardamos un mensaje, se genera un link, y al ser abierto por el receptor se muestra el mensaje a la vez que se destruye y el link es dado de baja. Aquí tenéis una breve explicación técnica de cómo funciona escrita por el autor.

Sin quitarle méritos a tan genial idea, para usarlo tenemos que depositar nuestra confianza en el servicio de un tercero que no sabemos cómo está funcionando por debajo, y que, si pensamos de una forma un poco escéptica, puede estar aprovechándose de alguna manera. Por ésto mismo, llevaba tiempo dándole vueltas a la cabeza para montar mi propio "privnote" personal.

El funcionamiento del servicio es sencillo y además teniendo una pequeña descripción de cómo funciona podemos mejorarlo.

Al final, lo que ha salido como alternativa es: https://notes.pentbox.net/

La web trabaja de la siguiente forma:
  1. La nota es subida por el usuario.
  2. Se genera un ID único de 25 caracteres alfanuméricos.
  3. Se genera una clave de cifrado de 32 caracteres alfanuméricos que mezcla mayúsculas y minúsculas.
  4. La nota se cifra con la clave usando Rijndael de 256 bits en modo CBC y se almacena en un fichero del servidor.
  5. Se guarda el ID y la clave en una base de datos. Antes de almacenarse, la clave se cifra con un doble SHA1.
  6. Se le proporciona al cliente un link que contiene el ID y la clave.
  7. Cuando el receptor visita el link se hace un doble SHA1 de la clave y se comprueban ID y clave en la base de datos.
  8. Si coinciden se descifra, muestra y elimina el mensaje, además de eliminar ID y clave de la base de datos.

¿Cuáles son las ventajas de este modelo?

  • El administrador del sitio no puede ver las notas, ya que la clave de cifrado está almacenada con un doble SHA1.
  • Si se comprometiera la base de datos, las notas seguirían a salvo ya que se encuentran en el servidor web. En caso de comprometerse el servidor web o ambos, todo seguiría a salvo, ya que un atacante no puede recuperar las claves de cifrado, al igual que el administrador del sitio.
  • En caso de realizar fuerza bruta sobre la clave, tiene 32 caracteres alfanuméricos que mezclan mayúsculas / minúsculas en doble SHA1 por lo que es (aún) demasiado compleja como para romperla en un tiempo razonable.

El problema es que volvemos a lo de siempre, ¿podemos fiarnos de un desconocido?

En este caso no hay problema (y aquí la verdadera novedad), ya que os dejamos disponible la descarga del código fuente de la aplicación y las instrucciones de instalación para que cualquiera pueda ver de verdad cómo funciona, e incluso montarse su propio sitio web. Todo el trabajo está licenciado bajo GNU/GPLv3.

Por supuesto podéis usar el que hemos nombrado, ya que para algo es público y lo hemos compartido.

- Descarga de Safe Webnotes
- Instrucciones de instalación
Leer más...