08 octubre 2008

Todos sabemos que uno de los puntos fuertes del navegador Mozilla Firefox es su soporte de complementos o add-ons. Y seguramente esta característica es la que nos hace a muchos seguir utilizando este navegador a pesar de su ansia de memoria ram y sus cuelgues aleatorios.

Con tanta comunidad por detrás, y tanta libertad a la hora de crear estos complementos, no es de extrañar que existan varios enfocados a temas de seguridad, sobretodo en temas de seguridad Web (no olvidemos que ante todo, es un navegador, aunque podamos desde él leer el correo, jugar a emuladores de consolas antiguas y otras muchas cosas más...).

En SecurityByDefault os hemos hablado por ejemplo de la extensión Key Manager, capaz de ampliar las posibilidades de su gestión de certificados, pero hoy es el turno de hablaros de un conjunto o recopilación de add-ons, scripts de greasemonkey, motores de búsqueda, etc, dedicados al mundo de la seguridad informática, los cuales algunos nos podrían evitar tener que utilizar herramientas específicas para según que tareas. La recopilación se llama Ultimate Hackerfox Addons, y viene de la mano del grupo YEHG.

Esta recopilación tiene dos versiones; la primera versión, version-1-light, ocupa unos 10 Mb descomprimida, y entre otros complementos, contiene 3 plugins para greasemonkey relacionados con la seguridad, añade los motores de búsqueda de entre otros milw0rm, SecurityFocus y PacketStorm y 21 complementos, entre los que se incluyen la Hackbar, Live HTTP Headers, Fire Encrypter, etc. La versión-2 ocupa descomprimida más de 50 Mb, con un total de 124 extensiones.

Para poder utilizar estas recopilaciones, ambas versiones realmente se tratan de perfiles del navegador guardados, y ambas disponen de unos scripts tanto para linux como para windows, mediante los cuales se invoca al navegador para que utilice el perfil en concreto, ya sea de la versión 1 como de la 2.

El propio creador dice que no deberían necesitarse todos los complementos a la vez, por lo que se debería ir deshabilitando y habilitando los add-ons según las necesidades del momento, pero de todas formas, no deja de ser una buena recopilación a tener en cuenta (si no se conocía un proyecto parecido como es FireCat de SecurityDatabase que vió la luz el año pasado) y seguro que alguno de los más de 100 complementos nos eran desconocidos.

[+] Descargar versión-1-lite (dentro incluye un txt con todo el listado) (2,7Mb)
[+] Descargar versión-2 (dentro incluye un txt con todo el listado) (21Mb)
[+] Reseña a esta recopilación en la página del proyecto OWASP
[+] Página oficial del Ultimate Hackerfox Addons
Leer más...

07 octubre 2008

Herramientas para la auditoría de vulnerabildiades local

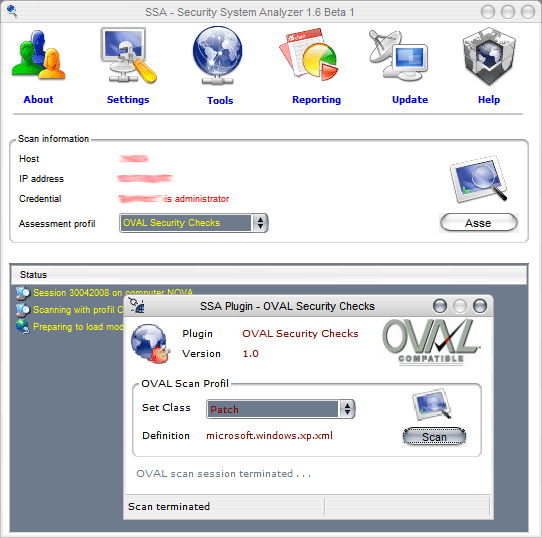
Por desgracia para los sistemas operativos de la familia Windows no existe una herramienta que centralice todas las actualizaciones de los productos que corren sobre ellos, a diferencia de lo que ocurre en sistemas GNU/Linux, donde los repositorios son una ventaja a la hora de actualizar a últimas versiones y aplicar parches.

Básicamente en Windows se utiliza el sistema MSI para el empaquetado de estos programas, como en RedHat se usa RPM, la diferencia más importante es que para el primero los fabricantes generan sus propios instaladores (sin utilizar la tecnología MSI) y en el segundo, salvo mínimas excepciones, todo el mundo empaqueta usando RPM.

Esto supone una gran ventaja para actualizar software, ya que en una estación de trabajo Linux con la herramienta yum, o su equivalente gráfico, actualizamos desde lo más básico hasta aplicaciones como openoffice o el propio firefox.

En cambio en estaciones de trabajo Windows, cada producto necesita apañárselas para buscar nuevas versiones o recordarnos que tenemos que hacerlo.

Una vez introducida la problemática, yo como usuario final de Windows ¿como se si tengo actualizado todas las herramientas y productos que tengo instalados? Para resolver esta duda nacen utilidades complementarias, que además, pueden ser usadas en entornos corporativos para auditar sistemas:

  • Security Software Analyzer (SSA) de Security-Database, utiliza la base de datos OVAL de Mitre y genera reportes en formato HTML.
  • Personal Software Inspector (PSI) de Secunia, la versión de escritorio para uso personal es gratuita, también dispone de versión ejecutable desde el propio navegador.


Leer más...

06 octubre 2008

Vale, ya sabemos que perl está muerto, y ya puestos, que es casi seguro que D arrasara a C (no tardaremos en ver el kernel de linux en D) y que Google acabara pasando de Python en favor de Ruby.

El caso es que flames aparte, Perl tiene una increíble y única cantidad de librerías (mas correcto, módulos) disponibles en CPAN que permiten hacer casi cualquier cosa en 10 lineas como por ejemplo:

Una herramienta de borrado seguro, algo sencillo para empezar, permite abrir un fichero, sobre-escribir en tres pasadas el fichero y eliminarlo.

Un sniffer para capturar contraseñas, haciendo uso de PcapUtils y NetPacket podemos, en unas pocas lineas, implementar un sniffer que permita capturar contraseñas de proxys web.

Un keylogger para Windows, empleando un módulo llamado Win32::API podemos 'cargar' cualquier dll y usar sus funciones de forma nativa, en concreto para implementar el keylogger usaremos GetAsyncKeyState() para monitorizar el pulsado de teclas.

Finalmente, no tanto una característica intrínseca al lenguaje, sino una funcionalidad externa muy interesante: podemos compilar cualquier script de perl y convertirlo en un .exe o un binario para Unix que se ejecute sin importar que esté o no esté perl instalado en el sistema. Para ese menester hay dos opciones, una totalmente gratuita llamada PAR y otra de corte profesional llamada PDK (Perl Dev Kit). Técnicamente, un script en perl no se compila, mas bien, se empaqueta para generar un binario totalmente autónomo.
Leer más...

04 octubre 2008

Liberada Guia 800-115 de NIST

Parece que el NIST estaba esperando a que hablásemos de su guía "Technical Guide to Information Security Testing and Assessment" (800-115), en su última versión, para publicar la versión final.

Si nos paramos y examinamos detenidamente los servicios del Instituto Nacional de Estándares y Tecnología (NIST, de sus siglas en inglés), este organismo del Departamento de Comercio de Estados Unidos dispone de proyectos muy interesantes, y no únicamente los que ya hemos comentado. Dentro de Centro de Recursos de Seguridad en Computadoras (CSRC), se encuentra la Base de Datos Nacional de Vulnerabilidades (NVD), alimentada de la organización MITRE, el Centro de Seguridad de Internet (CIS) o del Equipo de Emergencia de Computadores de Estados Unidos (US-CERT). Aunque de todos estos hablaremos en otras entradas.

Para finalizar, y pese a que estoy evitando poner siglas, el NVD es el repositorio del SCAP (Security Content Automation Protocol), encargado de unificar estándares libres para la gestión automática de vulnerabilidades, evaluaciones de cumplimiento y medición. SCAP ha dispone de un programa de evaluación de productos, mediante el que una compañía puede certificar sus productos con este protocolo.
Leer más...

Hackeos memorables: SETI@home

5 de Julio de 1999, los proyectos distribuidos entre miles de PCs conectados por Internet son una realidad. SETI@home, uno de los más famosos trata de encontrar actividad extraterrestre en otros planetas mediante el procesamiento de señales de radio.

La comunidad hacker, o por lo menos uno de ellos, decide modificar la página web de este desafío, y que mejor que hacerlo con humor. Cuelgan la foto que se muestra en la izquierda, centrada y algo más grande sobre un fondo negro. En la parte superior, con letras blancas: "Wanted", como si se tratase de un cartel del viejo Oeste con un delincuente por el que pagan una recompensa.

En el siguiente enlace podéis ver la noticia de este hackeo memorable.
Leer más...

02 octubre 2008

Nueva vulnerabilidad auto-bombo


Una nueva vulnerabilidad que acabará con Internet ha sido publicada. mejor dicho: lo será. Después de los problemas de ssl, snmp y dns, es el turno de la pila TCP/IP. Robert E. Lee y Jack C. Louis, han reportado un fallo que afecta a todos los sistemas en su implantación de TCP/IP. Según los distintos artículos, esta nueva vulnerabilidad genera una denegación de servicio mediante el envío de muy pocas tramas. Lo que significa que alguien desde su casa pudiese derribar granjas enteras de servidores. Y digo lo será, por que hasta la conferencia T2, no se contarán los detalles técnicos.

Varios sitios se han hecho eco, como Slashdot, SearchSecurity, TheRegister... y es que parece que hoy en día estos sitios parecen el iBrujula de los 90, donde se mostraban a diario los -defaces memorables-.

Fyodor (Gordon Lyon, el del Nmap), trigésimo cuarto cinturón negro en esto del protocolo TCP/IP, no ha tardado en publicar sus comentarios. Que pueden resumirse en que el fallo es antiguo, además de no parecer estar muy conforme con esto de la publicidad en los medios.

Robert. Lee no ha tardado en contestar en su blog, respondiendo que Fyodor se equivoca en sus conjeturas, siendo esta una vulnerabilidad nueva.

La polémica está servida (una vez más). ¿Será vaporware?
Leer más...

SbD Reloaded !

Como ya habréis podido observar, hemos lavado la cara al blog, el diseño ha sido inspiración de José A. Guasch y sin duda supone darle un look mucho más actual.

Aprovechando este post, me gustaría hacer un pequeño repaso a los momentos más destacados del blog siguiendo un orden cronológico.

Empezamos, como no, con el nacimiento del blog y nuestro primer post de envergadura: FNMT insecure by default del que se hicieron eco, entre otros, 20minutos, Kriptopolis y error500. Tengo como tarea pendiente revisar si las cosas siguen igual o si ya han solventado lo que se exponía en el post.

Alejandro Ramos realizó una pequeña investigación sobre el tipo de cosas que NO se deben compartir en el Emule.

Siguiendo esa estela de post 'currados' le hicimos un pequeño homenaje a Enrique Dans para describir lo que seguramente, en un futuro proximo, será un problema muy importante: Malware 2.0 en el que hablabamos de como toda la suerte de webs que permiten integrar funcionalidades ajenas serán empleadas como plataforma para difundir Malware. Una pena que Enrique tenga como política en su blog referenciar únicamente si le mencionan en medios 'grandes' aunque solo sean unas pocas lineas, lo cierto es que para sacar este post tuvimos que aprender a programar aplicaciones para facebook, probarlas ...

Como nos gusta ser originales nos 'curramos' unos bots para Gtalk y para MSN a modo de widget que hemos ido ampliando sucesivamente y que proximamente tendrán más IM-Services.

'Sufrimos' en nuestras carnes el efecto barrapunto con el post Syslog 2 Twitter y a decir verdad, no fue para tanto, no más de 700-800 visitas. ¿Como será el efecto Meneame?

Lorenzo realizó unas presentaciones muy interesantes sobre IDS/IPS e inició una serie sobre WAFs (1) (2) que deberían formar parte de las lecturas de cabecera de cualquier persona que pretenda implementar un negocio basado en aplicaciones web

Como no, le hicimos un debido seguimiento al bug mas mediatico del momento, e incluso propusimos una solución.

Finalmente, el ultimo 'hit' fue nuestro querido CipherTwitter que fue referenciado en Microsiervos. Mención especial para Alvy por su amabilidad, es muy loable como editando uno de los blogs más potentes de Europa, se puede tratar con ellos con una naturalidad absoluta.

Además estamos consolidando una sección con tintes históricos: Hackeos memorables

En definitiva, esperamos que os guste el nuevo diseño y confiamos en seguir sacando material de calidad, original y caer lo menos posible en las traducciones de contenido ajeno o las típicas noticias 'más de lo mismo'
Leer más...